“Salla Başı, Al Maaşı” Mantığıyla Çalışan Birinden Siber Güvenlikçi Olur mu?
12 min read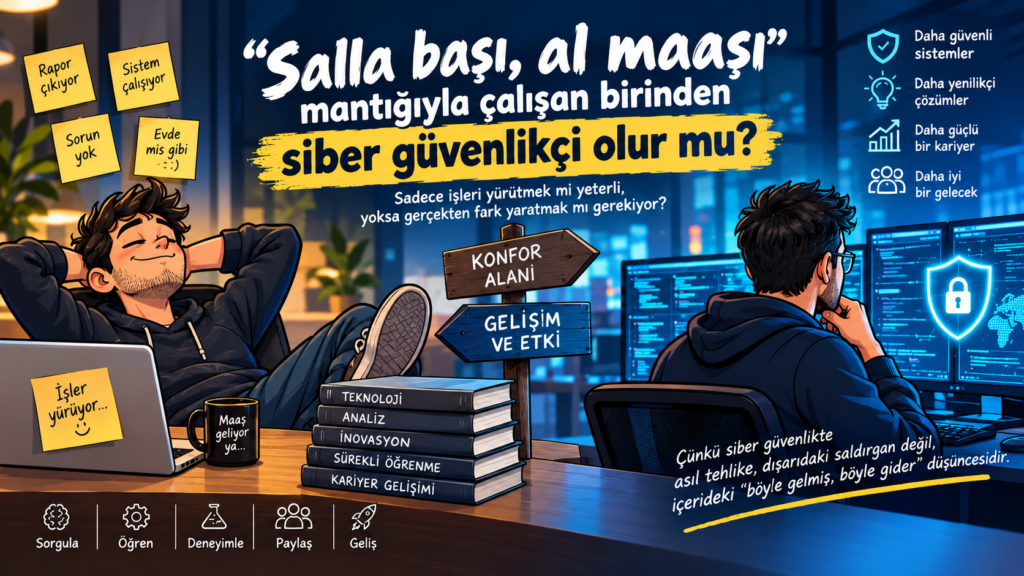
Bir işi yürütmek başka, o işin hakkını vermek başka. Peki siz hangisini yapıyorsunuz?
İş hayatında hepimizin karşılaştığı bir yaklaşım var:
“İşler yürüyor mu? Yürüyor. Sistem çalışıyor mu? Çalışıyor. Rapor çıkıyor mu? Çıkıyor. O zaman sorun ne?”
İlk bakışta gayet mantıklı görünüyor. Sonuçta kimse çalışmayan bir sistem, tamamlanmayan bir görev ya da sürekli sorun çıkaran bir süreç istemez.
Ama konu siber güvenlik olduğunda, bu yaklaşımın ciddi bir açığı var.
Çünkü bir sistemin çalışıyor olması, güvende olduğu anlamına gelmez. Bir raporun hazırlanmış olması, risklerin doğru değerlendirildiğini göstermez. Bir güvenlik ürününün kurulu olması da kurumun gerçekten korunduğunu kanıtlamaz.
Asıl soru şu:
“Salla başı, al maaşı” anlayışıyla çalışan birinden siber güvenlik uzmanı olur mu?
Bence olabilir. Ama bunun için önce çalışanın yaptığı işe, mesleğine ve kendisine bakışını değiştirmesi gerekir.
Çünkü siber güvenlik, yalnızca verilen işi tamamlamak değil, henüz kimsenin fark etmediği problemi de görebilmektir.
1. Siber güvenlikte “şimdilik çalışıyor” demek yeterli mi?
Bir veritabanı güvenlik sistemini düşünelim.
Sistem kurulmuş, ajanlar çalışıyor, raporlar geliyor. Her şey yolunda gibi görünüyor. Yönetici de soruyor:
“Bir problem var mı?”
Cevap hazır:
“Yok, her şey çalışıyor.”
Peki, gerçekten öyle mi?
- Kritik veritabanlarından biri izleme kapsamının dışında kalmış olabilir mi?
- Güvenlik politikaları güncel tehditleri karşılıyor mu?
- Loglar eksiksiz toplanıyor ve gerektiğinde geri getirilebiliyor mu?
- Bir alarm oluştuğunda gerçekten doğru kişiye ulaşıyor mu?
- Sistemin kapasitesi arttığında mevcut yapı bunu kaldırabilecek mi?
Bunları kontrol etmeden “her şey yolunda” demek, aslında yalnızca görünen kısmın yolunda olduğunu söylemektir.
Bir binanın kapısına güvenlik kamerası takmakla binanın güvenliğini sağlamak aynı şey değildir. Kamera çalışıyor olabilir ama kör noktaları varsa, kayıtlar incelenmiyorsa ve alarm kimseye ulaşmıyorsa, elimizde yalnızca çalışan bir kamera vardır.
Siber güvenlikte de durum farklı değil.
Güvenlik ürünü yönetmek ile güvenlik sağlamak aynı şey değildir.
Ürünü yönetmek teknik bir görevdir. Güvenlik sağlamak ise o ürünün neyi koruduğunu, neyi koruyamadığını ve hangi riskleri geride bıraktığını anlamayı gerektirir.
İşte aradaki fark tam olarak burada başlar.
2. Mesleğe yeni başlayan arkadaşlara: Komut ezberlemeyin, mantığı öğrenin.
Siber güvenliğe yeni başlayan bir arkadaşın ilk hedefi her şeyi bilmek olmamalı. Zaten böyle bir şey mümkün değil.
İlk hedefi, öğrendiği şeyin nedenini anlamak olmalı.
Bir güvenlik ürünü kullanıyorsunuz. Eğitimini aldınız. Ekranları tanıyorsunuz. Politika yazmayı, rapor almayı ve alarm incelemeyi öğrendiniz.
Harika. Peki ya yarın karşınıza daha önce görmediğiniz bir sorun çıkarsa?
Eğitimde anlatılmadıysa ne yapacaksınız?
İşte o noktada ezber ile bilgi arasındaki fark ortaya çıkar.
Örneğin bir alarmın neden oluştuğunu anlamadan yalnızca alarmı kapatmayı öğrenirseniz, benzer bir olayda yine aynı ekrana bakarsınız. Ama alarmın arkasındaki davranışı, verinin akışını ve ilgili sistemin çalışma mantığını öğrenirseniz, bu kez sorunu araştırmaya başlayabilirsiniz.
Birinde size öğretilen adımı uygularsınız. Diğerinde ise yeni bir çözüm üretebilirsiniz.
Bu nedenle mesleğe yeni başlayan arkadaşlara birkaç önerim var:
Birincisi, “Nasıl yapılır?” sorusunun ardından mutlaka “Neden böyle yapılır?” diye sorun.
Bir konfigürasyonun nasıl uygulandığını öğrenmek önemlidir. Ancak neden o değerin seçildiğini, değiştirilmesi halinde ne olacağını ve hangi riski azalttığını anlamak sizi geliştirir.
İkincisi, hata yapmaktan değil, hatadan öğrenmemekten korkun.
Elbette üretim ortamında deneme yanılma yapılmaz. Ama laboratuvar ortamları, test sistemleri, teknik dokümantasyonlar ve kontrollü çalışmalar öğrenmek için vardır.
Bir hatayı çözmek, bazen on eğitim videosu izlemekten daha öğreticidir.
Üçüncüsü, yalnızca kendi ürününüze odaklanmayın.
Veritabanı güvenliğiyle ilgileniyorsanız ağ güvenliğini, işletim sistemlerini, kimlik yönetimini, log analizini ve temel veritabanı mimarisini de anlamaya çalışın.
DLP yönetiyorsanız yalnızca kural yazmayı değil, verinin nereden geldiğini, nereye gittiğini ve neden hassas olduğunu öğrenin.
Oltalama simülasyonu yürütüyorsanız yalnızca e-posta şablonu hazırlamayın; insan davranışını, sosyal mühendislik yöntemlerini ve farkındalık ölçümünü de inceleyin.
Uzmanlık, her konuyu bilmek değildir. Kendi alanınızı derinleştirirken komşu alanlarla bağlantı kurabilmektir.
3. Deneyimli arkadaşlara küçük bir hatırlatma: Tecrübe, konfor alanının adı değildir.
Şimdi biraz da meslekte yıllarını geçirmiş arkadaşlara bakalım.
Yılların getirdiği tecrübe çok değerlidir. Olayları önceden sezebilmek, kriz anında sakin kalmak ve geçmişte yaşanan sorunlardan ders çıkarmak kolay kazanılan beceriler değildir.
Ancak burada küçük bir tehlike var:
Tecrübe, bazen gelişmenin önündeki en görünmez engele dönüşebilir.
Nasıl mı?
“Biz bunu yıllardır böyle yapıyoruz.”
“Bu sistemin çalışma mantığını biliyorum.”
“Bana bırakın, ben hallederim.”
“Yeni yönteme gerek yok, mevcut yapı işimizi görüyor.”
Bu cümlelerin hepsi bazı durumlarda haklı olabilir. Her yeni teknoloji daha iyi değildir. Her yeni yöntem uygulanmaya değer değildir. Her değişiklik de inovasyon sayılmaz.
Ancak bu cümleler araştırmanın, sorgulamanın ve öğrenmenin önüne geçiyorsa artık tecrübeden değil, alışkanlıktan söz ediyoruz demektir.
Örneğin yıllardır aynı yöntemle rapor hazırlayan bir uzmanı düşünelim. İşini zamanında yapıyor, hata oranı düşük ve süreçleri iyi biliyor.
Peki, bu raporların bir kısmı otomatik hazırlanabilir mi? Tekrarlayan kontroller bir betikle yapılabilir mi? Veriler bir araya getirilerek daha erken uyarı veren bir mekanizma kurulabilir mi?
Uzman bu soruları soruyorsa tecrübesini kullanıyordur.
“Bugüne kadar böyle yaptım, bundan sonra da böyle yapacağım” diyorsa tecrübesini yalnızca mevcut düzeni korumak için kullanıyordur.
İkisi arasındaki fark, yalnızca teknoloji bilgisi değildir. Mesleğe bakış açısıdır.
Bir de her işi kendisinin yönetmesi gerektiğini düşünenler var.
Her karar kendisinden geçsin, her teknik konuya kendisi müdahale etsin, ekipteki diğer kişiler de onun yönlendirmesi olmadan adım atamasın…
Böylece kendisini vazgeçilmez hale getirdiğini düşünebilir.
Ama bir düşünelim: Bir sistem, siz birkaç gün izin yaptığınızda ilerleyemiyorsa bu gerçekten başarı mıdır?
Bir ekip, siz olmadan sorun çözemiyorsa bu uzmanlığınızın göstergesi midir, yoksa bilginin paylaşılmadığının mı?
Gerçek uzmanlık, her şeyi tek başına yapmak değildir. Bilgiyi paylaşmak, doğru soruları sormak, başkalarının gelişmesine katkıda bulunmak ve sürdürülebilir bir yapı kurmaktır.
Her şeyi kontrol etmek, her şeyi geliştirmek anlamına gelmez.
4. İnovasyon dediğimiz şey, her gün yeni bir ürün almak değildir.
İnovasyon kelimesini çok kullanıyoruz. Ancak bazen inovasyonu yeni bir ürün almak, yeni bir lisans satın almak veya sunumlarda etkileyici görünen bir teknolojiye geçmek olarak algılıyoruz.
Oysa inovasyon, bazen çok daha küçük bir soruyla başlar:
“Bunu daha iyi yapmanın bir yolu var mı?”
Örneğin her hafta elle hazırladığınız bir envanter raporunu düşünün. Farklı sistemlerden verileri topluyor, Excel dosyalarını birleştiriyor, eksikleri kontrol ediyor ve sonuçları yönetime sunuyorsunuz.
Bu işlem her hafta saatlerinizi alıyor.
İlk seçenek, bu işi yıllarca aynı şekilde sürdürmek.
İkinci seçenek ise süreci incelemek, tekrar eden adımları belirlemek, otomasyon imkanlarını araştırmak ve uygun kontrolleri ekleyerek işi daha hızlı, tutarlı ve izlenebilir hale getirmek.
İkinci seçenek yalnızca zaman kazandırmaz. Size analiz yapmak, riskleri değerlendirmek ve yeni projeler geliştirmek için de alan açabilir.
Elbette her süreç otomatikleştirilmeli diye bir kural yok. Otomasyonun da test edilmesi, yetkilendirilmesi ve izlenmesi gerekir.
Ama en azından şu soruyu sormuş olursunuz: “Bu işi neden hala böyle yapıyoruz?”
Siber güvenlikte gelişim için şu alanlara özellikle dikkat edin:
- Otomasyon: Tekrarlayan kontrolleri, raporlamayı ve envanter işlemlerini güvenli biçimde otomatikleştirmeyi öğrenin.
- Analiz: Yalnızca alarm sayısını değil, alarmların ne anlattığını ve hangi riskleri gösterdiğini değerlendirin.
- Dokümantasyon: Çözümleri, kararların gerekçelerini ve öğrenilen dersleri kaydedin.
- Test ve doğrulama: Bir sistemin çalıştığını görmekle doğru çalıştığını kanıtlamanın farklı şeyler olduğunu unutmayın.
- Yeni teknolojiler: Yapay zeka, otomasyon ve yeni güvenlik yaklaşımlarını takip edin; ancak bunları yalnızca popüler oldukları için değil, gerçek bir ihtiyacı karşılıyorlarsa kullanın.
Kendinizi geliştirmek için her zaman büyük bir proje başlatmanız gerekmiyor. Bazen küçük bir iyileştirme, doğru ölçüldüğünde önemli bir katkı sağlar.
5. Sertifika mı, gerçek yetkinlik mi?
Sertifikalar önemlidir. Eğitimler önemlidir. Teknik dokümantasyon okumak, konferanslara katılmak ve yeni teknolojileri takip etmek de önemlidir.
Ancak bunların hepsi birer araçtır; nihai hedef değil.
Bir konuda sertifika almış olabilirsiniz. Peki öğrendiklerinizi gerçek bir probleme uygulayabiliyor musunuz?
Bir ürünü çok iyi bildiğinizi söylüyor olabilirsiniz. Peki, o ürünün sınırlarını ve hangi koşullarda yetersiz kalabileceğini açıklayabiliyor musunuz?
Bir güvenlik mimarisini savunuyor olabilirsiniz. Peki, alternatifleri değerlendirdiniz mi? Seçiminizin maliyetini, operasyonel etkisini ve risklerini ortaya koyabiliyor musunuz?
Bunlar önemli sorular.
Kendinizi geliştirmek için yalnızca eğitim tamamlama sayınıza bakmayın. Somut olarak neleri daha iyi yapabildiğinize de bakın.
Örneğin:
- Geçen yıl çözemediğiniz hangi problemi bugün çözebiliyorsunuz?
- Daha önce saatler süren hangi işi artık daha verimli yapabiliyorsunuz?
- Tespit ettiğiniz hangi riski gerçekleşmeden önce azaltmaya yardımcı oldunuz?
- Geliştirdiğiniz hangi yöntem ekip arkadaşlarınızın işini kolaylaştırdı?
- Hangi yeni bilgiyi öğrendiniz ve bunu gerçek bir iş sonucuna dönüştürdünüz?
Bunların yanıtları, mesleki gelişiminizi değerlendirmeniz için çok daha anlamlı bir başlangıç noktasıdır.
6. Kariyerinizi geliştirmek istiyorsanız, yalnızca size verilen işi beklemeyin.
Burada önemli bir ayrım yapalım.
İş tanımınızın dışındaki her işi üstlenmek zorunda değilsiniz. Sürekli daha fazla çalışmak, mesai saatlerinizi uzatmak veya her sorunu kendi üzerinize almak da gelişimin tek yolu değildir.
Kendinizi tüketmekle kendinizi geliştirmek aynı şey değildir.
Ancak sorumluluk alanınız içindeki işleri daha iyi yapmak, eksikleri fark etmek ve çözüm önermek sizin elinizdedir.
Örneğin bir kontrolün her ay aynı nedenle başarısız olduğunu görüyorsanız, yalnızca hatayı düzeltip geçmek yerine kök nedeni araştırabilirsiniz.
Bir raporun karar vermek için yeterli olmadığını düşünüyorsanız, hangi ek verilerin gerektiğini belirleyebilirsiniz.
Bir güvenlik kuralının gereksiz alarmlar ürettiğini görüyorsanız, hem güvenliği zayıflatmadan hem de operasyonel yükü azaltarak iyileştirme önerebilirsiniz.
Bunları yapmak için mutlaka yönetici olmanız gerekmez.
Bazen kariyerinizdeki en değerli adım, size yeni bir unvan verilmesi değil, yaptığınız işin niteliğini değiştirmenizdir.
Ve unutmayın: İyi bir uzman yalnızca sorun çözen kişi değildir. Aynı zamanda sorunların tekrar etmesini azaltan kişidir.
7. Peki, kendimizi geliştirmek için nereden başlamalıyız?
Büyük hedefler koymak güzel. Ancak uygulanmayan hedefler, takvimde duran birer cümleden ibaret kalır.
Bunun yerine küçük ve sürdürülebilir bir plan yapabilirsiniz.
Her hafta: Alanınızla ilgili yeni bir teknik konu öğrenin. Bir ürünün yeni özelliğini, bir güvenlik açığının çalışma mantığını veya bir saldırının nasıl gerçekleştiğini araştırın.
Her ay: Mevcut işinizde bir iyileştirme fırsatı belirleyin. Bu bir otomasyon, daha anlamlı bir rapor, güncellenmiş bir prosedür veya daha iyi bir kontrol olabilir.
Her üç ayda bir: Öğrendiklerinizi gözden geçirin. Hangi beceriniz gelişti? Hangi sorunu artık daha iyi çözüyorsunuz? Hangi konuda hala desteğe ihtiyacınız var?
Yıl boyunca: Bilginizi paylaşın. Teknik bir not hazırlayın, ekip arkadaşınıza bir konu anlatın, öğrendiğiniz bir yöntemi dokümante edin veya küçük bir laboratuvar çalışması yapın.
Ve en önemlisi, kendinize şu soruyu sorun:
“Geçen yılın aynı dönemindeki halime göre bugün hangi konuda daha iyiyim?”
Cevabınız yalnızca “Daha fazla iş yaptım” ise bir kez daha düşünmekte fayda var.
Belki daha fazla iş yapmışsınızdır. Ama daha az hatayla, daha az kaynakla, daha yüksek kaliteyle veya daha iyi bir güvenlik sonucu elde ederek mi yaptınız?
Çünkü yoğunluk her zaman gelişim anlamına gelmez.
Sonuç: Maaşı hak etmek başka, meslekte değer üretmek başka.
“Salla başı, al maaşı” anlayışı yalnızca siber güvenliğe özgü bir sorun değil. Her meslekte karşımıza çıkabilir.
Ancak siber güvenlikte sonuçları çok daha ağır olabilir. Gözden kaçan bir zafiyet, yanlış yapılandırılmış bir sistem, incelenmeyen bir alarm veya doğrulanmamış bir yedekleme; yalnızca işimizin aksamasına değil, kurumların ve insanların ciddi zararlar görmesine de neden olabilir.
Bu nedenle siber güvenlikte sorumluluğumuz, görev listesindeki maddeleri tamamlamakla bitmez. Riskleri anlamak, kontrolleri doğrulamak, yeni yöntemler öğrenmek ve güvenliği sürekli iyileştirmek de işimizin bir parçasıdır.
Mesleğe yeni başlayan arkadaşlara tavsiyem: Her şeyi bilmek zorunda değilsiniz. Ama öğrenmeye açık olmak zorundasınız. Merak edin, sorun, deneyin, araştırın ve öğrendiklerinizi uygulayın.
Kendini deneyimli gören arkadaşlara tavsiyem ise biraz daha farklı: Geçmişte yaptıklarınızla gurur duyun ama geçmişte öğrendiklerinizin sizi geleceğe hazırlamaya tek başına yetmeyeceğini unutmayın.
Dün doğru olan bir yöntem, bugün yeniden değerlendirilmek zorunda olabilir. Yılların tecrübesi çok kıymetlidir; ancak onu kıymetli kılan, yeni bilgilerle beslenmeye devam etmesidir.
Son olarak, hepimizin kendimize sorması gereken birkaç soru var:
- Ben yalnızca verilen işi mi tamamlıyorum, yoksa işin sonucunu da sorguluyor muyum?
- Bir sorun çıktığında geçici çözümle mi yetiniyorum, yoksa kök nedenini araştırıyor muyum?
- Yeni bir şey öğrenmek için fırsat mı arıyorum, yoksa öğrenmemek için yeterli gerekçem mi var?
- Ekip arkadaşlarımın gelişmesine katkıda bulunuyor muyum, yoksa her şeyi kendime bağımlı hale mi getiriyorum?
- Bugün yaptığım iş, kurumun güvenliğini gerçekten arttırıyor mu?
Bu soruların cevaplarını başkalarına vermek zorunda değiliz. Önce kendimize dürüstçe vermemiz yeterli.
Çünkü siber güvenlikte asıl tehlike bazen dışarıdaki saldırgan değil, içerideki “Böyle gelmiş, böyle gider” düşüncesidir.
Unutmayalım: Siber güvenlikte en büyük gelişim engellerinden biri, artık öğrenecek bir şeyimiz kalmadığına inanmaktır.
Peki sizce, “Salla başı, al maaşı” anlayışıyla çalışan birinden iyi bir siber güvenlik uzmanı olur mu? Yoksa bu mesleğin doğası, sürekli sorgulamayı ve kendini yenilemeyi mi gerektirir?
Fikirlerinizi ve deneyimlerinizi yorumlarda paylaşmanızı isterim.
Seyhan Tekelioğlu