6,3 Milyar Dolarlık Siber Güvenlik Dersi: Lazarus, Binance ve Oltalamanın Görünmeyen Gücü
6 min read
Bir çalışan bilgisayarı, birkaç güvenlik açığı ve dakikalar içerisinde milyarlarca dolarlık kayıp…
Siber güvenlik denildiğinde çoğumuzun aklına karmaşık yazılımlar, gelişmiş saldırı araçları, güvenlik duvarları ve milyonlarca dolarlık güvenlik yatırımları geliyor.
Peki, bütün bu yatırımlara rağmen bir saldırganın kurumun içine girmeyi başardığı nokta neresi olabilir?
Bazen cevap oldukça basit: Bir insan.
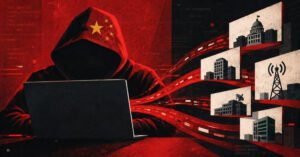
29 Ekim 2026 tarihinde dünyanın en büyük kripto para borsalarından Binance, tarihin en büyük kripto varlık hırsızlıklarından biriyle karşı karşıya kaldı.
İlk açıklamalara göre yaklaşık 6,34 milyar dolar değerinde kripto varlık saldırganların kontrolündeki adreslere aktarıldı. Üstelik bu hareketlerin önemli bir bölümü yaklaşık 20 dakika içerisinde, 10 farklı blokzincir üzerinde gerçekleşti.
Olayın arkasında Kuzey Kore bağlantılı Lazarus Group’un bulunduğuna ilişkin güçlü değerlendirmeler var. TRM Labs ve Chainalysis saldırıyı TraderTraitor isimli Kuzey Kore bağlantılı faaliyet kümesine atfediyor. Ancak kesin sorumluluk henüz resmi olarak doğrulanmış değil.
Peki bu saldırı bize ne anlatıyor?
1. Lazarus Group: Sadece bir hacker grubu değil
Kuzey Kore bağlantılı Lazarus Group, uzun yıllardır finansal kuruluşları, kripto para platformlarını ve teknoloji şirketlerini hedef alan gelişmiş tehdit aktörleri arasında yer alıyor.
Grubun faaliyetleri yalnızca sistem açıklarından yararlanmakla sınırlı değil.
- Hedef odaklı oltalama saldırıları
- Sosyal mühendislik
- Çalışan hesaplarının ele geçirilmesi
- Geliştirici ve yönetici erişimlerinin kötüye kullanılması
- Zararlı yazılımlar ve kimlik bilgisi hırsızlığı
- Kurumsal güven ilişkilerinin istismarı
Lazarus’un geçmişteki saldırıları, teknolojik güvenlik önlemlerinin yanında insan faktörünün de ne kadar kritik olduğunu gösteriyor.
2. Binance saldırısında ne yaşandı?
Binance’in ilk açıklamalarına göre saldırı, bir çalışana ait dizüstü bilgisayarın ele geçirilmesiyle başladı.
Ancak sonraki incelemelerde tek bir cihazla sınırlı olmayan, birden fazla erişim noktasını içeren daha karmaşık bir saldırı zinciri ortaya çıktı.
Saldırganlar Binance’in sıcak cüzdan altyapısını hedef aldı.
Burada önemli bir ayrıntı var:
Binance, özel cüzdan anahtarlarının sızdırıldığına ilişkin bir bulguya ulaşmadığını açıkladı. Şirket ayrıca kullanıcıların zararlarının karşılanacağını ve yaklaşık 3 milyar dolarlık varlığın dondurulduğunu bildirdi.
Saldırının nasıl gerçekleştirildiğine ilişkin teknik inceleme devam ediyor.
Bu nedenle olayın başlangıcında oltalama kullanıldığını kesin bir gerçek olarak söylemek doğru değil.
Ancak ele geçirilen çalışan bilgisayarı ve kurumsal erişimler, bizi doğrudan başka bir soruya götürüyor:
Bir saldırgan, bir çalışanın bilgisayarını ele geçirmek için hangi yöntemleri kullanabilir?
3. Oltalama: Milyarlarca dolarlık saldırıların görünmeyen başlangıcı
Oltalama saldırılarının en tehlikeli tarafı, her zaman teknik bir açık aramamalarıdır.
Bazen saldırganın ihtiyacı olan tek şey, bir çalışanın yanlış bağlantıya tıklaması veya güvenilir görünen bir dosyayı açmasıdır.
Düşünün:
Bir çalışanınıza aşağıdaki e-postalardan biri geliyor:
- IT departmanından: Hesabınızın güvenliği için şifrenizi güncelleyin.
- İnsan Kaynakları: Yeni ücret politikasını incelemek için belgeyi açın.
- Üst yönetim: Acil olarak gönderdiğim dosyayı kontrol eder misin?
- Teknik destek: VPN erişiminizde sorun var, bağlantıyı yeniden doğrulayın.
E-posta son derece profesyonel hazırlanmış olabilir. Gönderen adı tanıdık olabilir. Logo, imza ve kullanılan dil tamamen kurumsal görünebilir.
Ancak bağlantının arkasında saldırganın hazırladığı sahte bir giriş sayfası veya zararlı bir dosya bulunabilir.
Saldırganın amacı bazen doğrudan para çalmak değildir.
Önce kullanıcının hesabını ele geçirir. Ardından e-posta trafiğini inceler, erişim yetkilerini araştırır, sistemler arasında ilerler ve daha kritik hesaplara ulaşmaya çalışır.
Bir oltalama e-postasıyla başlayan süreç, günün sonunda kurumun en kritik sistemlerini etkileyebilir.
4. Bybit saldırısı bize ne öğretmişti?
Bu noktada Şubat 2025’te yaşanan Bybit saldırısını da hatırlamak gerekiyor.
Yaklaşık 1,5 milyar dolarlık kripto varlığın çalındığı bu olayda saldırganlar, Safe cüzdan altyapısında görevli bir geliştiricinin kimlik bilgilerini ele geçirdi.
Saldırganlar, işlem onaylayan kişilere gerçek işlem gibi görünen ancak akıllıca manipüle edilmiş bir işlem göstererek cüzdanın kontrolünü ele geçirmeyi başardı.
FBI, bu saldırıdan Kuzey Kore’yi sorumlu tuttu.
İki olayın teknik yöntemleri aynı değil. Ancak ortak ders çok önemli:
Güvenlik zincirinin en kritik halkalarından biri, erişim yetkisine sahip insandır.
5. Kurumlar oltalama ve sosyal mühendisliğe karşı ne yapmalı?
Burada yalnızca çalışanlara yılda bir kez eğitim vermekten bahsetmiyorum.
Gerçek bir bilgi güvenliği farkındalığı kültürü oluşturmak gerekiyor.
Bunun için:
1. Düzenli oltalama simülasyonları yapılmalı.
Çalışanlara yalnızca oltalamanın ne olduğu anlatılmamalı. Gerçek hayatta karşılaşabilecekleri senaryolarla davranışları ölçülmeli.
2. MFA tek başına yeterli görülmemeli.
Özellikle kritik hesaplarda phishing-resistant MFA, FIDO2 ve passkey gibi yöntemler tercih edilmeli.
3. En az ayrıcalık prensibi uygulanmalı.
Bir çalışanın hesabı ele geçirildiğinde saldırganın ulaşabileceği alan mümkün olduğunca sınırlı olmalı.
4. Yönetici ve geliştirici bilgisayarları ayrıca korunmalı.
EDR, uygulama kontrolü, ayrıcalıklı erişim yönetimi ve cihaz güvenliği birlikte ele alınmalı.
5. Kritik işlemlerde çift kontrol uygulanmalı.
Özellikle para transferleri, cüzdan işlemleri ve kritik sistem değişiklikleri tek kişinin onayına bırakılmamalı.
6. Şüpheli e-postaları bildirme kültürü oluşturulmalı.
Bir çalışan şüpheli bir e-postayı IT veya Bilgi Güvenliği ekibine bildirdiğinde cezalandırılma korkusu yaşamamalı.
6. Asıl soru: Güvenlik yatırımı mı, güvenlik kültürü mü?
Binance gibi devasa teknoloji ve güvenlik yatırımları yapan bir kuruluşta bile milyarlarca dolarlık bir saldırının gerçekleşebilmesi, bize önemli bir gerçeği hatırlatıyor.
Güvenlik ürünleri satın almak, güvenli olduğumuz anlamına gelmez.
Firewall, EDR, DLP, SIEM, PAM, MFA ve diğer güvenlik çözümleri elbette kritik öneme sahip.
Ancak bu çözümleri kullanan, yöneten ve karar veren insanların güvenlik farkındalığı yeterli değilse güvenlik zincirinde ciddi boşluklar oluşabilir.
Unutmayalım:
Bir saldırganın her zaman en gelişmiş güvenlik duvarını aşması gerekmez.
Bazen sadece güvenilir bir insanın güvenini kazanması yeterlidir.
Siber güvenlik yalnızca sistemleri korumak değildir. İnsanları, kararları, erişimleri ve kurumun güven kültürünü de korumaktır.
Sizce kurumlarımızda oltalama saldırılarına karşı gerçekten farkındalık oluşturabiliyor muyuz, yoksa hala sadece eğitim tamamlama oranlarını mı başarı olarak görüyoruz?
Seyhan Tekelioğlu