10 Yıl Sonra Bilgi Güvenliği: Bugün Hacker’lardan mı Korkmalıyız, Yoksa Yapay Zekadan mı?
8 min read
Hiç düşündünüz mü, 2036 yılında bilgi güvenliği nasıl olacak?
Bugün gelen şüpheli bir e-postayı anlamaya çalışıyoruz. Yapay zeka ile hazırlanmış oltalama mesajlarını tespit etmeye, verilerimizin kimler tarafından kullanıldığını takip etmeye ve sistemlerimizi saldırganlardan korumaya çalışıyoruz.
Peki, 10 yıl sonra ne olacak?
Belki de o gün geldiğinde saldırganların sistemimize girmeye çalıştığını değil, sistemimizin kendi kendine yanlış bir karar verdiğini konuşuyor olacağız.
Gelin, biraz geçmişe gidelim, bugüne bakalım ve gelecekte bizi nelerin bekleyebileceğini birlikte düşünelim.
Dün: Güvenlik Duvarı Varsa Güvendeyiz!
2000’li yılların başını düşünelim.
Bilgi güvenliği denildiğinde akla genellikle antivirüsler, güvenlik duvarları, kullanıcı şifreleri ve ağ güvenliği geliyordu.
Şirketlerin temel yaklaşımı oldukça basitti: Sistemin çevresine bir duvar ör, dışarıdan gelen tehditleri engelle, içerideki sistemleri koru.
Tabii o zaman da riskler vardı. Ancak bugünkü kadar yaygın bulut sistemleri, üretken yapay zeka uygulamaları ve otonom yazılım ajanları hayatımızda değildi.
O günün tipik senaryosu:
Bir saldırgan, şirketin sunucusuna ulaşmaya çalışır. Güvenlik duvarı bağlantıyı engellerse saldırı başarısız olur.
Ya da bir çalışanın bilgisayarına zararlı yazılım bulaşır. Antivirüs bunu yakalarsa sorun çözülür.
Peki, saldırgan şirketin sistemine bir çalışanının kullanıcı adı ve şifresiyle girerse ne olur?
İşte hikaye tam da burada değişmeye başladı.
Çünkü tehdit her zaman dışarıdan gelmiyordu. Bazen çalınmış bir hesap, yanlış yapılandırılmış bir sistem veya gereğinden fazla yetkiye sahip bir kullanıcı bütün güvenlik duvarlarından daha büyük bir risk oluşturabiliyordu.
Bugün: Saldırganlar da Yapay Zeka Kullanıyor
Bugün bilgi güvenliği artık yalnızca sistemleri korumakla ilgili değil. Kimlikleri, verileri, uygulamaları, bulut ortamlarını ve iş süreçlerini birlikte korumak zorundayız.
Üstelik saldırganların elinde de yapay zeka var.
Eskiden bir oltalama e-postasındaki yazım hataları şüphe uyandırabilirdi. Bugün ise kusursuz Türkçe yazılmış, şirketimizin kullandığı dile benzeyen ve yöneticimizin üslubunu taklit eden bir mesaj alabiliriz.
Bir düşünün:
Finans departmanında çalışan bir kişiye, şirketin genel müdüründen gelmiş gibi görünen bir e-posta geliyor. Acil bir ödeme yapılması isteniyor. Ardından yöneticinin sesini taklit eden bir telefon görüşmesi gerçekleşiyor.
Çalışan, sesin gerçekten yöneticisine ait olduğunu düşünüyor ve işlemi gerçekleştiriyor.
Burada saldırganın kullandığı yöntem yalnızca teknik bir açık değil. İnsan psikolojisi, güven ilişkisi ve yapay zeka birlikte kullanılıyor.
Başka bir örnek de veri güvenliğinden verelim.
Bir şirket çalışanı, işini hızlandırmak için müşteri bilgilerini veya şirket içi bir dokümanı onaylanmamış bir yapay zeka aracına yükleyebilir.
Kötü niyetli değildir. Hatta belki de şirketine fayda sağlamak istiyordur.
Ancak sonuçta hassas veriler, şirketin kontrol etmediği bir ortama taşınmış olabilir.
İşte bugünün bilgi güvenliği yaklaşımı bu nedenle daha geniş bir perspektif gerektiriyor:
- Kim, hangi sisteme erişiyor?
- Hangi veriye ulaşıyor?
- Bu veriyi ne amaçla kullanıyor?
- Yapay zeka uygulamaları hangi bilgilere erişebiliyor?
- Bir saldırı gerçekleştiğinde bunu ne kadar hızlı fark edebiliyoruz?
Artık yalnızca kapıyı kilitlemek yeterli değil. İçeride kimin dolaştığını ve hangi odalara girdiğini de bilmek gerekiyor.
Yarın: 2036’da Bizi Neler Bekliyor?
Buradan sonrası bir tahmin. Teknolojinin hangi hızla gelişeceğini veya hangi tehditlerin öne çıkacağını kesin olarak bilemeyiz. Ancak bugünkü eğilimler, bazı konuların önümüzdeki 10 yılda çok daha önemli hale gelebileceğini gösteriyor.
1. Yapay zeka hem saldırgan hem de savunmacı olacak
Bugün güvenlik ekipleri SIEM kayıtlarını inceliyor, alarmları değerlendiriyor ve olaylara müdahale ediyor.
2036’da yapay zeka destekli güvenlik sistemlerinin birçok olayı insan müdahalesine gerek kalmadan analiz edip sınırlandırması daha yaygın olabilir.
Örneğin sistem, bir kullanıcının normalde erişmediği binlerce müşteri kaydını birkaç dakika içinde sorguladığını fark ediyor.
Mevcut kurallara göre alarm üretmekle kalmıyor; erişimi geçici olarak kısıtlıyor, ilgili oturumları inceliyor ve güvenlik ekibine olayın nedenini açıklayan bir rapor hazırlıyor.
Kulağa harika geliyor, değil mi?
Ama bir sorun var: Ya sistem yanlış karar verirse?
Önemli bir üretim işlemini yapan yöneticinin erişimi kesilirse ne olacak? Ya da saldırgan, yapay zekanın karar mekanizmasını manipüle ederse?
Geleceğin güvenlik meselesi yalnızca yapay zeka kullanmak olmayacak. Yapay zekanın kararlarını denetlemek, sınırlandırmak ve gerektiğinde durdurabilmek de en az onun kadar önemli olacak.
2. Şifreler ikinci plana düşebilir
Bugün hala güçlü şifreler oluşturmayı, şifreleri düzenli korumayı ve çok faktörlü kimlik doğrulamayı konuşuyoruz.
Önümüzdeki 10 yılda geçiş anahtarları (passkeys), donanım tabanlı kimlik doğrulama ve sürekli risk değerlendirmesi gibi yöntemler daha yaygın hale gelebilir.
Örneğin bir çalışan şirket ağına giriş yapıyor. Sistem yalnızca şifresini kontrol etmiyor; kullandığı cihazın güvenilirliğini, oturumun riskini ve erişmeye çalıştığı kaynağı da değerlendiriyor.
Ancak biyometri veya cihaz doğrulaması da tek başına kusursuz değil. Kimlik doğrulama yöntemleri gelişirken hesap kurtarma süreçleri, cihaz güvenliği ve kimlik bilgilerinin çalınmasına karşı koruma da önemini koruyacak.
Belki 2036’da “Şifren ne?” sorusunu daha az duyacağız. Ama “Bu işlemi gerçekten sen mi yapıyorsun?” sorusu gündemimizde kalacak.
3. Veri güvenliği, verinin kendisi kadar yapay zekayı da koruyacak
Bugün veritabanlarında kimlerin hangi işlemleri yaptığını izlemek, hassas verileri sınıflandırmak ve yetkisiz erişimleri tespit etmek önemli.
Gelecekte ise yalnızca insanların değil, yapay zeka ajanlarının da hangi verilere eriştiğini ve bu verilerle ne yaptığını takip etmek gerekecek.
Bir örnek düşünelim.
Şirketimizdeki bir yapay zeka ajanı, müşteri taleplerini yanıtlamak için müşteri veritabanına erişiyor. Başlangıçta yalnızca gerekli kayıtları okuması için yetkilendirilmiş.
Bir gün yanlış bir yapılandırma veya kötü niyetli bir talimat nedeniyle normalde erişmemesi gereken finansal kayıtlara ulaşmaya çalışıyor.
Bu durumda şu sorular kritik hale geliyor:
- Yapay zeka hangi veriye erişti?
- Hangi sorguları çalıştırdı?
- Veriyi başka bir sisteme aktardı mı?
- Yetkileri amacına uygun muydu?
- Gerçekleştirdiği işlemleri geriye dönük olarak kanıtlayabiliyor muyuz?
Veritabanı aktivite izleme, veri erişim politikaları ve denetim kayıtları bu senaryoda da değerini koruyacak. Ancak izlenen aktörler arasına yazılım ajanları da daha fazla girecek.
Verinin güvenliğini sağlamak, yalnızca onu saklamak değil; kim veya ne tarafından kullanıldığını anlamak olacak.
4. Deepfake saldırıları daha inandırıcı hale gelebilir
Bugün sahte videoları, taklit edilmiş sesleri ve yapay zeka ile oluşturulmuş görselleri konuşuyoruz.
2036’da gerçek zamanlı ses ve görüntü taklitleri çok daha erişilebilir hale gelebilir.
Örneğin bir şirketin üst düzey yöneticisi gibi görünen bir kişi, görüntülü toplantıda finans ekibinden acil bir para transferi talep ediyor. Görüntü ve ses oldukça inandırıcı.
Böyle bir durumda yalnızca “Yüzünü tanıyorum, sesini de biliyorum” demek yeterli olmayabilir.
Şirketlerin kritik işlemler için ikinci bir doğrulama kanalı kullanması, ödeme süreçlerini çift onaya bağlaması ve çalışanlarına bu tür senaryoları öğretmesi gerekebilir.
Yani teknoloji geliştikçe güvenlik yalnızca daha karmaşık sistemler kurmakla değil, doğru iş süreçleri tasarlamakla da ilgili olacak.
5. Kuantum bilgisayarlar bugünden alınan kararları etkileyebilir
Kuantum bilgisayarların gelecekte mevcut açık anahtarlı şifreleme yöntemlerinin bir kısmını tehdit edebilmesi, bilgi güvenliğinin önemli gündem maddelerinden biri.
Bunun 2036’da tam olarak hangi ölçekte gerçekleşeceğini kesin olarak söyleyemeyiz. Ancak bugün koruduğumuz bazı verilerin yıllarca gizli kalması gerekiyorsa beklemek iyi bir strateji olmayabilir.
Örneğin bugün ele geçirilen bir sağlık, finans veya devlet verisi, gelecekteki teknolojiler karşısında risk oluşturabilir.
Bu nedenle kurumların kriptografik envanterlerini çıkarması, hangi sistemlerde hangi algoritmaların kullanıldığını bilmesi ve gerektiğinde kuantum sonrası kriptografiye geçiş için hazırlık yapması önem kazanıyor.
Geleceğin güvenliğini yalnızca yarının saldırılarına karşı değil, bugünden saklanan verilerin gelecekte de korunabilmesine göre düşünmemiz gerekiyor.
Dün, Bugün ve Yarın: Kısa Bir Karşılaştırma
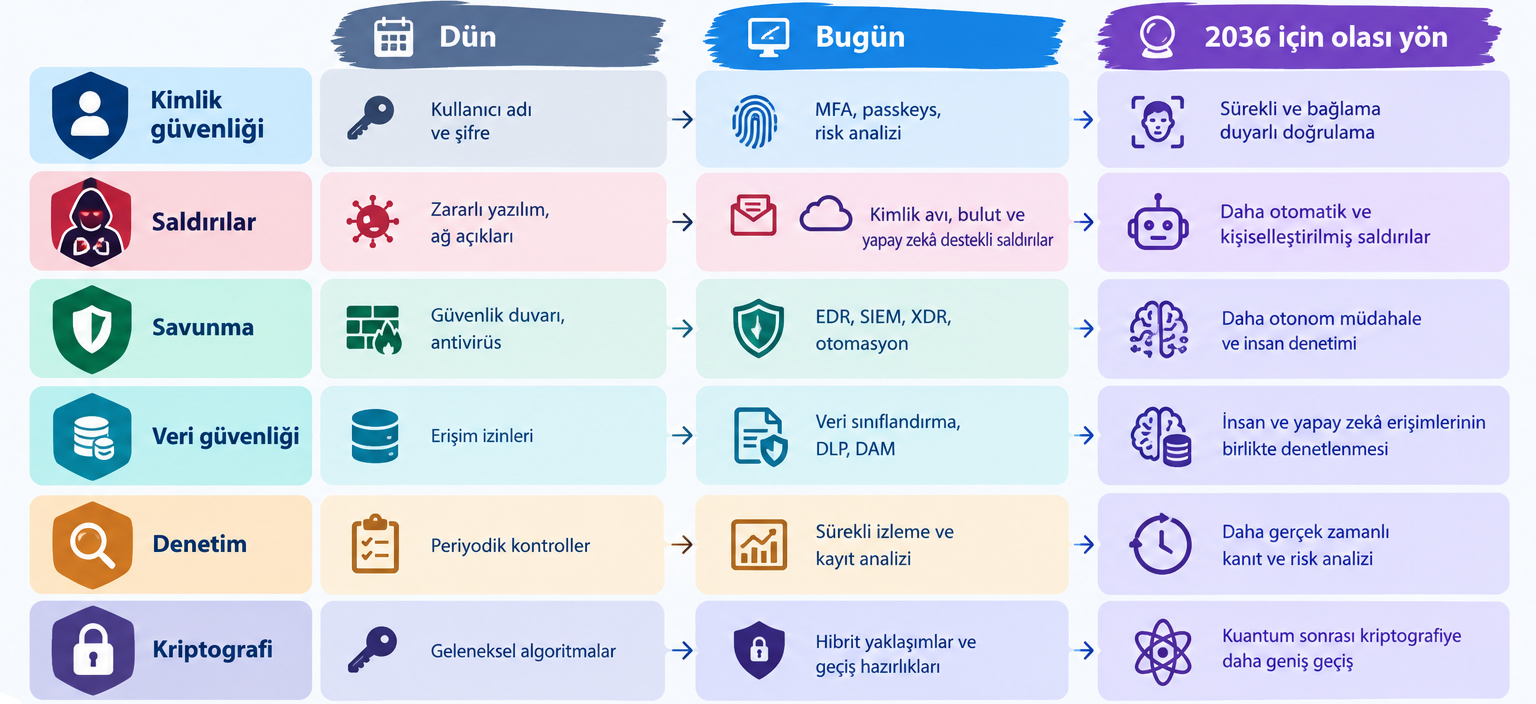
Bu tablo bir gelecek tahmini; her kurumun aynı hızda dönüşmesi beklenmemeli. Bazı eski güvenlik sorunları da yeni teknolojilerle birlikte varlığını sürdürecek.
Peki, Bilgi Güvenliği Uzmanları Ne Yapmalı?
Bence önümüzdeki 10 yılda en önemli farkı yalnızca en yeni aracı bilenler değil, teknolojiyi anlayıp riskleri doğru yorumlayabilenler yaratacak.
Bir güvenlik uzmanının şu alanlara yatırım yapması faydalı olabilir:
- Yapay zeka güvenliği: Yapay zeka sistemlerinin erişimlerini, risklerini ve karar mekanizmalarını anlamak.
- Kimlik ve erişim yönetimi: İnsanların ve yazılım ajanlarının yetkilerini doğru tasarlamak.
- Veri güvenliği: Hassas verinin nerede olduğunu, kimlerin eriştiğini ve nasıl kullanıldığını takip etmek.
- Otomasyon ve olay müdahalesi: Tekrarlanan işleri otomatikleştirirken kritik kararları denetim altında tutmak.
- Kriptografi ve yeni teknolojiler: Kuantum sonrası kriptografi gibi dönüşümlere hazırlıklı olmak.
- İletişim ve iş bilgisi: Teknik bir riski, teknik olmayan bir yöneticiye anlaşılır biçimde anlatabilmek.
Çünkü en gelişmiş güvenlik ürününe sahip olmak, doğru yapılandırılmadığı veya doğru kullanılmadığı sürece tek başına yeterli değil.
Sonuç: Geleceğin Tehdidi Teknoloji mi, İnsan mı?
Bence asıl mesele bu ikisinden birini seçmek değil.
Dün saldırganlar çoğunlukla sistemlerdeki açıkları arıyordu. Bugün sistemlerin yanında insan davranışlarını, kimlikleri ve verilerin kullanıldığı süreçleri de hedef alıyorlar.
2036’da ise bunlara yapay zeka ajanları, daha otomatik saldırılar ve yeni kriptografik riskler daha fazla eklenebilir.
Ancak temel sorular büyük ölçüde aynı kalacak:
Kime güveniyoruz? Neye erişmesine izin veriyoruz? Ne yaptığını biliyor muyuz? Bir sorun olduğunda bunu kanıtlayabiliyor muyuz?
Teknoloji değişecek. Güvenlik ürünleri değişecek. Saldırı yöntemleri değişecek.
Ama riskleri anlamak, doğru yetkileri vermek, veriyi korumak ve yapılan işlemleri denetleyebilmek önemini koruyacak.
Belki 2036’da bazı güvenlik olaylarını yapay zekalar çözecek. Biz de onlara doğru karar verip vermediklerini soracağız.
Ve muhtemelen o gün de birileri, “Biz bu sistemi neden baştan böyle tasarlamadık?” diyecek. 🙂
Sizce 2036’da bilgi güvenliğinin en büyük problemi ne olacak: yapay zeka, insan faktörü, veri güvenliği, kuantum bilgisayarlar, yoksa bugün henüz adını bile koyamadığımız başka bir tehdit mi?
Yorumlarda buluşalım.
Seyhan Tekelioğlu