IT Denetimleri Gereklilikler Altyapı ve Hazırlık
12 min read
Denetime ilk kez hazırlanan firmalar ve bilgi teknolojileri denetimini anlamak isteyenler için pratik bir rehber
Bir şirketin bilgi teknolojileri denetimine gireceği duyurulduğunda genellikle benzer sorular ortaya çıkar: Hangi belgeler hazırlanmalı? Hangi güvenlik uygulamaları kurulmalı? Denetçi ne soracak? Mevcut sistemler yeterli mi?
Bu soruların cevabı, denetimin kapsamına göre değişir. Ancak çoğu IT denetiminin merkezinde aynı konu bulunur: Şirket, bilgi sistemlerindeki riskleri biliyor mu, bu risklere karşı uygun kontroller uyguluyor mu ve kontrollerin çalıştığını gösterebiliyor mu?
Örneğin “Yedek alıyoruz” demek bir başlangıçtır. Hangi sistemlerin yedeklendiğini, başarısız yedeklerin nasıl takip edildiğini ve verilerin gerçekten geri getirilebildiğini göstermek ise denetim açısından daha güçlü bir cevaptır.
Bu makale, yaygın denetim türlerini ve firmaların ihtiyaç duyabileceği süreçleri, altyapıyı ve uygulamaları açıklamaktadır. Buradaki örnekler bir hazırlık rehberidir; kesin gereklilikler, ilgili standart, mevzuat, sözleşme ve denetim kapsamından çıkarılmalıdır.
1. IT denetimi tam olarak neyi inceler?
IT denetimi; bilgi sistemlerinin güvenliğini, güvenilirliğini, sürekliliğini ve belirlenen kurallara uygunluğunu değerlendirir.
İnceleme yalnızca sunuculara veya güvenlik yazılımlarına odaklanmaz. İnsanların sorumlulukları, iş süreçleri, dış hizmet sağlayıcılar ve yönetimin aldığı kararlar da kapsamda olabilir.
Temel kavramları şöyle açıklayabiliriz:
- Risk: Bir olayın şirkete zarar verme ihtimali ve oluşabilecek etkinin büyüklüğüdür.
- Kontrol: Riski azaltmak için uygulanan önlemdir.
- Kanıt: Kontrolün uygulandığını ve çalıştığını gösteren kayıttır.
- Bulgu: Denetim kriteri ile mevcut durum arasındaki eksiklik veya uyumsuzluktur.
Örneğin işten ayrılan bir çalışanın sisteme erişmeye devam etmesi bir risktir. İnsan kaynakları bildirimiyle hesabının kapatılması bir kontroldür. Ayrılış bildirimi, işlem kaydı ve hesabın kapatıldığı zaman bilgisi ise kanıttır.
Denetçi genellikle kontrolün üç boyutuna bakar: Doğru tasarlanmış mı? Uygulanmış mı? İncelenen dönemde etkili biçimde çalışmış mı?
2. Yaygın denetim türleri ve temel gereklilikleri
Her şirket aynı denetime tabi değildir. İlk adım, hangi kuralların hangi sistemler için geçerli olduğunu belirlemektir.
Genel IT kontrolleri ve finansal denetim
ITGC — Information Technology General Controls, yani genel bilgi teknolojileri kontrolleri; kullanıcı erişimleri, sistem değişiklikleri ve IT operasyonları gibi alanları kapsar.
Finansal denetimde özellikle mali raporları etkileyen uygulamalar önem kazanır. Muhasebe, ERP, bordro ve bunların bağlı olduğu veritabanları örnek olarak verilebilir.
Temel beklentiler; erişimlerin onaylanması, görevler ayrılığı, değişikliklerin test edilmesi ve onaylanması, operasyonların izlenmesi ve verilerin korunmasıdır. Görevler ayrılığı, tek kişinin kritik bir işlemi başlatıp onaylayarak kontrolsüz biçimde tamamlamasını önlemeyi amaçlar.
Örnek: ERP’de ödeme bilgilerini değiştiren bir kişinin aynı ödemeyi tek başına onaylayabilmesi risk yaratır. Rol tasarımı, onay akışı ve işlem kayıtları birlikte değerlendirilmelidir.
ISO IEC 27001 denetimi
ISO/IEC 27001, bir Bilgi Güvenliği Yönetim Sistemi — BGYS kurulmasına ilişkin gereklilikleri tanımlar. İnsanları, süreçleri ve teknolojiyi birlikte ele alan risk temelli bir yönetim yaklaşımıdır.
Hazırlıkta kapsam, risk değerlendirmesi, risk işleme planı, güvenlik politikaları, sorumluluklar, iç denetim, yönetimin gözden geçirmesi ve düzeltici faaliyetler önemlidir.
Uygulanabilirlik Bildirgesi — SoA, gerekli kontrolleri, bunların uygulanma durumunu ve seçim gerekçelerini açıklar. Her kontrolün her şirkette aynı biçimde uygulanması beklenmez; seçim risklere ve uygulanabilir gerekliliklere dayanır.
Örnek: Müşteri verilerinin kişisel e-posta adreslerine gönderilmesi risk olarak belirlenmişse; erişim sınırlamaları, kullanıcı eğitimi, e-posta kontrolleri ve gerektiğinde DLP birlikte değerlendirilebilir.
KVKK kapsamında yapılan incelemeler
KVKK açısından amaç; kişisel verilerin hukuka aykırı işlenmesini ve erişilmesini önlemek, muhafazasını sağlamaktır. Veri sorumlusu gerekli teknik ve idari tedbirleri almak, Kanun’un uygulanmasını sağlamak için denetim yapmak veya yaptırmakla yükümlüdür. Tedbirler, faaliyetlere ve risklere göre belirlenir.
Hazırlıkta kişisel verilerin nerede bulunduğu, neden işlendiği, kimlerle paylaşıldığı, kimlerin erişebildiği ve ne zaman silineceği açıklanabilmelidir. Aydınlatma, uygun işleme şartı, saklama ve imha süreçleri de değerlendirilir.
Örnek: İnsan kaynakları uygulamasına erişim sınırlandırılmış olabilir. Ancak aynı verilerin eski bir ortak klasörde herkesin erişimine açık kopyalarının bulunması ayrıca ele alınmalıdır.
PCI DSS değerlendirmesi
PCI DSS, ödeme kartı verilerini korumaya yönelik teknik ve operasyonel gereklilikler içerir. Kapsamın doğru belirlenmesi, hangi sistemlerin bu verileri sakladığını, işlediğini veya ilettiğini anlamakla başlar. PCI SSC’nin doküman kütüphanesinde PCI DSS v4.0.1 yayımlanmaktadır.
Başlıca alanlar; ağ güvenliği, güvenli yapılandırma, kart verilerinin korunması, zararlı yazılımlara karşı koruma, güvenli yazılım geliştirme, erişim kontrolü, kimlik doğrulama, fiziksel güvenlik, kayıt ve izleme, güvenlik testleri ve güvenlik yönetimidir.
Örnek: Ödeme hizmetinin dışarıdan alınması sorumlulukları azaltabilir; ancak firmanın kendi web sitesi, entegrasyonları ve veri akışına ilişkin sorumlulukları ayrıca belirlenmelidir.
SOC 1 ve SOC 2 incelemeleri
SOC raporları, hizmet sağlayıcıların kontrolleri hakkında müşterilere güvence sağlar. SOC 1, müşterilerin finansal raporlamasıyla ilgili kontrollere; SOC 2 ise güvenlik ve kapsama alınan erişilebilirlik, işlem bütünlüğü, gizlilik ve mahremiyet kriterlerine odaklanır.
Type 1 raporunda kontrollerin belirli bir tarihteki tasarımı değerlendirilir. Type 2 raporunda ise belirlenen dönem boyunca çalışma etkinliği de incelenir.
Örnek: Üç ayda bir yetki gözden geçirmesi yapan bir hizmet sağlayıcı, dönem boyunca gerçekleştirilen incelemeleri, tespit edilen uygunsuzlukları ve kaldırılan yetkileri gösterebilmelidir. Denetimden hemen önce yapılan tek inceleme, geçmiş dönemin tamamını kanıtlamaz.
İş sürekliliği ve sektörel denetimler
ISO 22301, iş sürekliliği yönetim sistemine yönelik bir standarttır. İş sürekliliğinde kritik faaliyetler, kesintilerin etkileri, bağımlılıklar, kurtarma hedefleri, planlar ve tatbikatlar değerlendirilir.
Düzenlemeye tabi sektörlerde ek gereklilikler bulunabilir. Örneğin bankacılıkta BDDK’nın bilgi sistemleri yönetimi, bağımsız denetim ve sızma testlerine ilişkin düzenlemeleri vardır. Bunlar tüm şirketler için ortak yükümlülük olarak yorumlanmamalıdır.
Müşteri ve tedarikçi denetimlerinde ise sözleşmelerdeki güvenlik şartları da dikkate alınır.
3. Denetim gerekliliklerini karşılayan temel altyapı
Bir firmanın ihtiyaç duyacağı çözümler; büyüklüğüne, verilerine, risklerine ve tabi olduğu kurallara göre değişir. Denetimin istediği güvenlik kabiliyeti ile bu kabiliyeti sağlayan ürün birbirinden ayrılmalıdır.
Aşağıdaki tablo, sık karşılaşılan ihtiyaçları özetler. Her satır, her firma için ayrı bir ürün satın alma zorunluluğu anlamına gelmez.
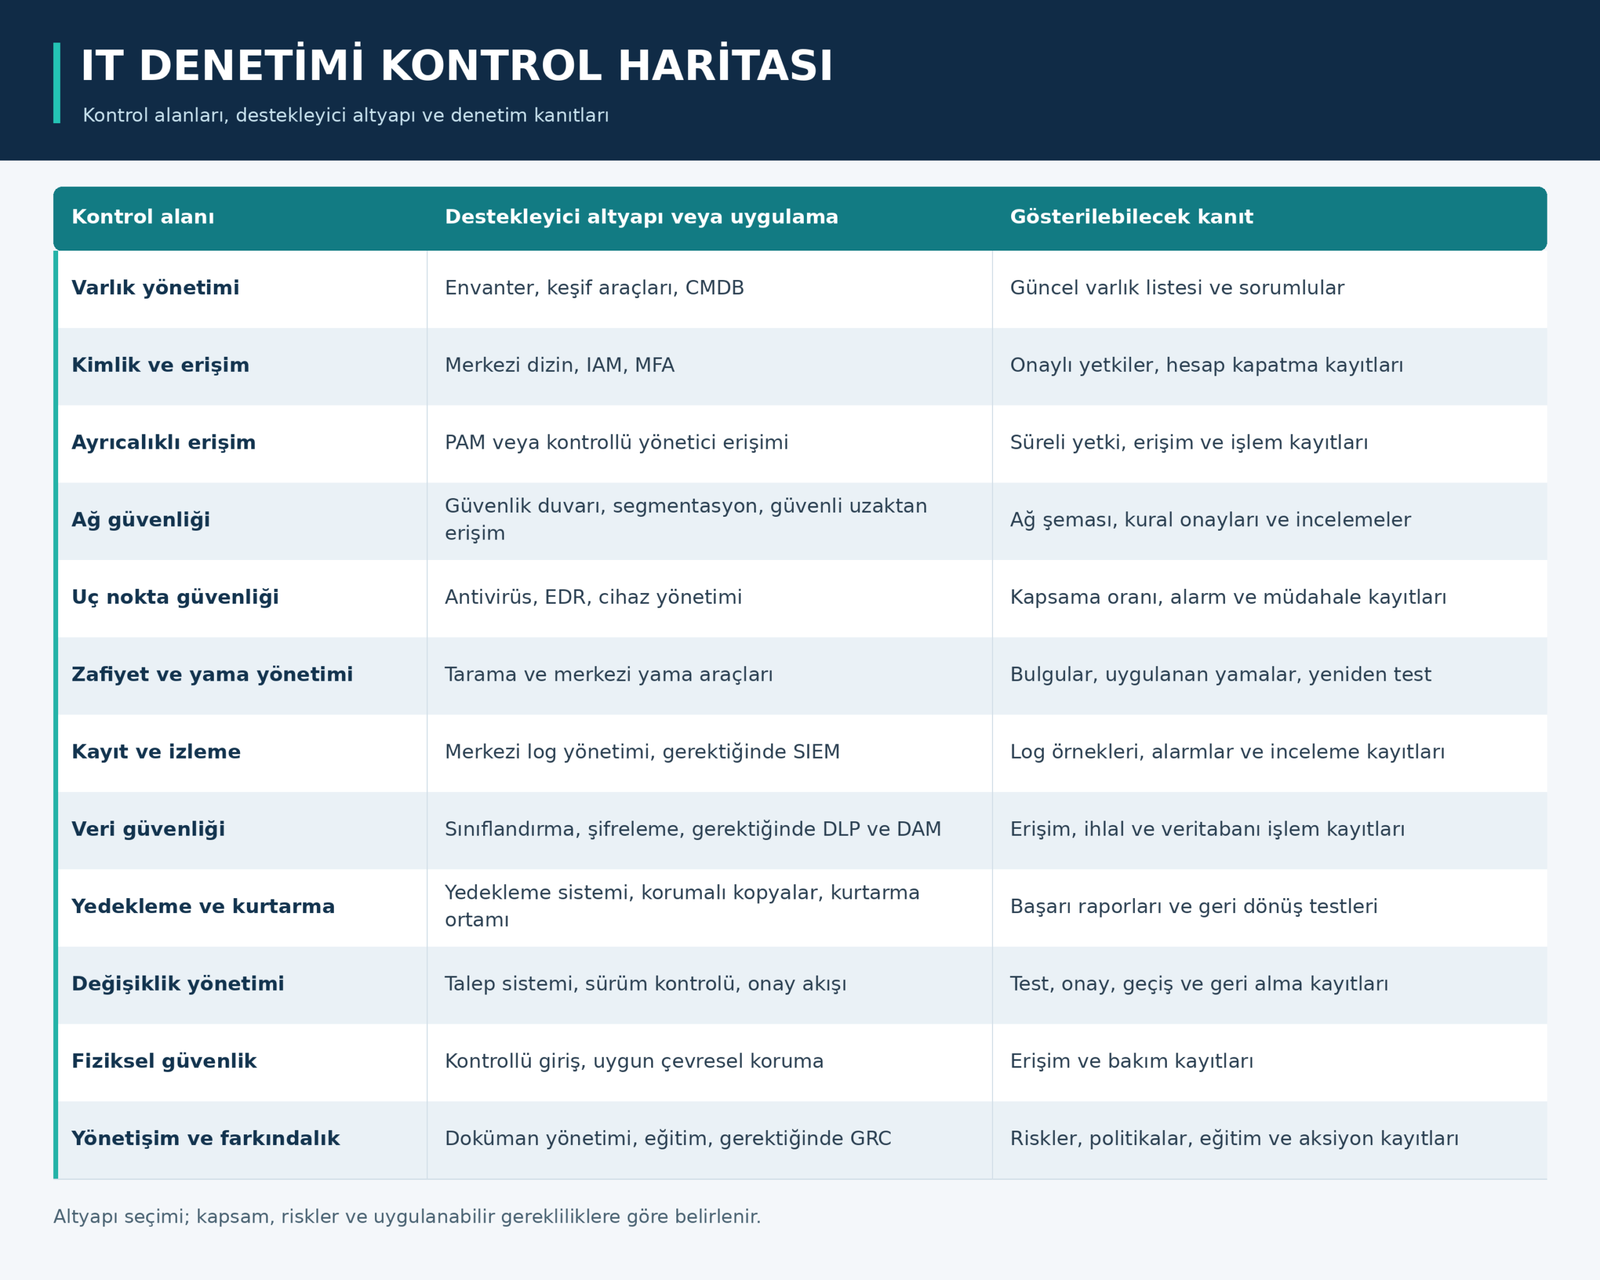
CMDB, sistemlerin ve aralarındaki ilişkilerin tutulduğu yapılandırma yönetimi veritabanıdır. GRC (Governance, Risk and Compliance ) ise yönetişim, risk ve uyum çalışmalarını yönetmeye yardımcı olur.
Bu altyapının denetimde değer kazanması için nasıl işletildiğine yakından bakalım.
4. Kimlik ve erişim yönetimi
Temel soru şudur: Kim, hangi sisteme, neden erişiyor?
IAM — Identity and Access Management, kullanıcı kimliklerinin ve yetkilerinin yönetimidir. Kullanıcıya yalnızca işi için gerekli erişimin verilmesi, “en az ayrıcalık” ilkesidir.
İşe giriş, görev değişikliği ve işten ayrılma süreçleri birlikte tasarlanmalıdır. Yetki talebi uygun kişi tarafından onaylanmalı; uygulamalar, veritabanları, VPN ve bulut hizmetleri kapsamda düşünülmelidir.
MFA — Multi-Factor Authentication, parolaya ek bir doğrulama faktörü kullanır. Yönetici hesapları ve uzaktan erişimler, bu kontrolün değerlendirilmesi gereken önemli alanlardır.
PAM — Privileged Access Management, yüksek yetkili hesapları kontrol etmeye yardımcı olur. Ortak yönetici hesaplarında işlemi yapan kişiyi belirlemek, parolaları korumak ve erişimi sınırlandırmak özellikle önemlidir.
Örnek: Bir çalışanın e-posta hesabını kapatmak yeterli olmayabilir. ERP, VPN ve doğrudan veritabanı hesapları açık kaldıysa ayrılış süreci eksiktir.
5. Log yönetimi ve izleme
Log, sistemde gerçekleşen olayın kaydıdır. Oturum açma, yetki değişikliği ve yönetici işlemleri örnek olarak verilebilir.
Denetimde yalnızca kayıt üretilmesi değil; gerekli olayların kaydedilmesi, kayıtların korunması ve ihtiyaç duyulduğunda erişilebilir olması değerlendirilir.
Merkezi log yönetimi, kayıtların tek noktada toplanmasını sağlar. SIEM — Security Information and Event Management, farklı kaynaklardaki olayları ilişkilendirerek şüpheli durumları tespit etmeye yardımcı olur.
Sistemlerin saatlerinin NTP — Network Time Protocol ile uyumlu olması, olayları doğru sırayla incelemek açısından önemlidir. Saklama süresi ise ilgili gerekliliklere ve risklere göre belirlenmelidir.
Örnek: Şüpheli bir giriş SIEM’de alarm üretmiş olabilir. Alarmın kim tarafından incelendiği ve hangi aksiyonun alındığı gösterilemiyorsa izleme süreci tamamlanmış sayılmaz.
Şifreleme, yetkisiz okumaya karşı koruma sağlar; tek başına kayıtların silinmesini veya değiştirilmesini engellemez. Erişim ayrımı, bütünlük kontrolleri ve gerektiğinde değiştirilemez saklama özellikleri birlikte değerlendirilmelidir.
6. Veri ve veritabanı güvenliği
Verileri koruyabilmek için önce nerede olduklarını ve hassasiyetlerini bilmek gerekir. Müşteri bilgileri, çalışan verileri, ticari sırlar ve ödeme bilgileri farklı koruma ihtiyaçları doğurabilir.
DLP — Data Loss Prevention, hassas verilerin uygunsuz şekilde paylaşılmasını veya dışarı çıkarılmasını tespit etmeye ve politika kapsamında engellemeye yardımcı olur.
DAM — Database Activity Monitoring, veritabanı aktivitelerinin izlenmesine yardımcı olur. Yönetici işlemleri, hassas tablolara erişimler ve olağan dışı sorgular bu kapsamda değerlendirilebilir.
Örnek: Bir veritabanı yöneticisinin müşteri tablosundan büyük miktarda veri sorgulaması teknik olarak yetkili bir işlem olabilir. İşlemin zamanı, amacı, veri miktarı ve onayı ayrıca incelenmelidir.
DLP ve DAM ihtiyaçları denetim kapsamına göre belirlenir. Aynı kontrol hedefi bazı ortamlarda yerleşik özelliklerle de karşılanabilir. Önemli olan kapsamanın, etkinliğin ve kayıtların yeterliliğidir.
7. Zafiyetler değişiklikler ve güvenli işletim
Zafiyet taraması, bilinen güvenlik açıklarını ve bazı yapılandırma sorunlarını tespit eder. Sızma testi — Penetration Test, belirlenen kapsamda açıkların istismar edilip edilemeyeceğini araştırır. Bu çalışmaların amaçları farklıdır.
Bir raporun hazırlanmasıyla süreç bitmez. Bulgular önceliklendirilmeli, sorumlu atanmalı, düzeltme yapılmalı ve sonuç doğrulanmalıdır.
Yamalar test ve onay süreçlerinden geçirilmelidir. Uygulanamayan yamalar için gerekçe, geçici önlem ve hedef tarih belirlenmelidir.
Örnek: Kritik bir açık için “Üretimde kesinti oluşturabilir” demek tek başına yeterli değildir. Test planı, geçici erişim kısıtlaması ve uygulama tarihi de bulunmalıdır.
Değişiklik yönetiminde ise talep, risk değerlendirmesi, test, onay, üretime geçiş ve geri alma planı birlikte ele alınır. Acil değişikliklerin de kayıt ve sonradan inceleme adımları tanımlanmalıdır.
8. Yedekleme ve iş sürekliliği
Yedekleme için temel soru, verinin kaybedildiğinde geri getirilebilmesidir. İş sürekliliği ise çalışanları, süreçleri, tedarikçileri ve teknolojiyi kapsar.
İki kavram burada önemlidir:
- RPO — Recovery Point Objective: Hedeflenen kabul edilebilir veri kaybı aralığıdır.
- RTO — Recovery Time Objective: Faaliyet veya hizmetin yeniden işler hâle getirilmesi için hedeflenen süredir.
Örnek: Bir sipariş uygulaması için bir saatlik RPO ve dört saatlik RTO belirlenmiş olsun. Günde bir kez alınan yedek, ilave bir kurtarma mekanizması olmadan bir saatlik RPO hedefini karşılamayabilir. Dört saatlik RTO ise sunucu kurulumu, veri dönüşü, bağlantılar ve uygulama doğrulamasını içeren bir testle değerlendirilmelidir.
Yedeklerin korunması, başarısız işlerin takibi ve geri dönüş testleri kanıtlanmalıdır. Özellikle uzun süre saklanan verilerde, örnek bir dosyanın açılması yerine ihtiyaç duyulan uygulama ve kayıtların kullanılabilirliği kontrol edilmelidir.
9. İnsanlar tedarikçiler ve bulut hizmetleri
Güvenlik kontrollerinin işletilmesi için sorumlular ve yeterli kaynak gerekir. IT, insan kaynakları, hukuk, satın alma ve iş birimleri ilgili süreçlere katılmalıdır.
Farkındalık eğitimlerinde yalnızca katılım sayısı yerine çalışanların şüpheli e-postaları nasıl bildirdiği, hassas verileri nasıl paylaştığı ve olaylara nasıl tepki verdiği de değerlendirilebilir.
Dış hizmet alımında erişimler, güvenlik şartları, olay bildirimi, veri iadesi ve hizmetin sonlandırılması planlanmalıdır.
Bulut kullanımında sorumluluk paylaşımı açıklığa kavuşturulmalıdır. Sağlayıcının bir sertifikaya veya denetim raporuna sahip olması, müşterinin kullanıcı yetkileri ve yapılandırmalarına ilişkin sorumluluklarını otomatik olarak karşılamaz.
Örnek: Güvenli bir bulut platformunda yanlışlıkla herkese açık hâle getirilen bir depolama alanı, firmanın kendi yapılandırmasından kaynaklanan risk oluşturabilir.
10. Denetime hazırlık nasıl yürütülmeli?
Hazırlığa belge toplamaktan önce kapsamı netleştirerek başlanmalıdır.
Birinci adım, gereklilikleri belirlemektir. Hangi standart, düzenleme veya sözleşme esas alınacak? Hangi sistemler ve dönem incelenecek? Üçüncü taraflar kapsamda mı?
İkinci adım, mevcut durumla karşılaştırmadır. Her gereklilik için kontrol, sorumlu, kanıt ve eksiklik belirlenmelidir.
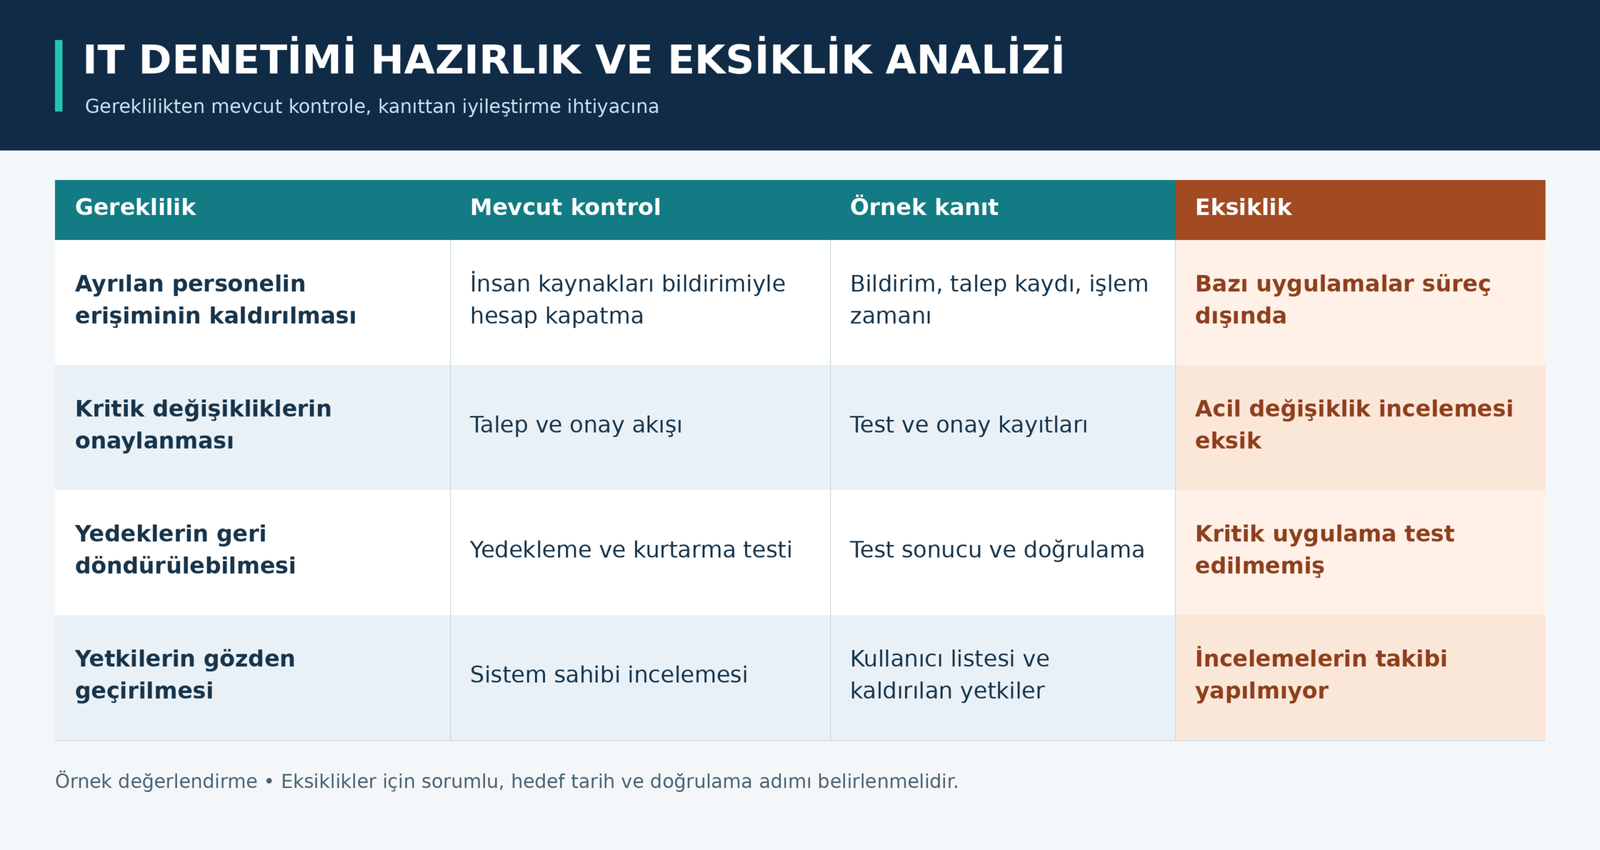
Üçüncü adım, eksiklikleri önceliklendirmektir. Açık yönetici erişimi veya geri dönülemeyen yedek gibi yüksek riskler önce ele alınmalıdır.
Dördüncü adım, kontrolü işletmek ve kanıt toplamaktır. Yeni yazılmış bir prosedür, geçmiş dönem boyunca uygulanmış bir kontrolle aynı güvenceyi sağlamaz.
Beşinci adım, prova yapmaktır. Örnek bir ayrılış, değişiklik, güvenlik alarmı ve kurtarma testi seçilerek kayıtların birbirini doğrulayıp doğrulamadığı kontrol edilmelidir.
Bu yaklaşım, NIST CSF 2.0’ın yönetişim, tanımlama, koruma, tespit, müdahale ve kurtarma işlevleriyle de birlikte düşünülebilir. NIST bu çerçeveyi farklı büyüklük ve sektörlerdeki kuruluşların risk yönetimini desteklemek için sunmaktadır.
11. Güçlü kanıt nasıl hazırlanır?
Kanıt, ilgili kontrolü ve denetim dönemini açıkça göstermelidir. Tarih, sistem, kapsam ve kaynak bilgisi bulunmalı; gerektiğinde doğrulanabilmelidir.
Örnek: “Yetkiler incelendi” yazan bir e-posta yerine; incelenen kullanıcı listesi, sistem sahibinin değerlendirmesi, tespit edilen uygunsuz yetkiler ve bunların kaldırıldığına ilişkin kayıtlar birlikte sunulmalıdır.
Bir ekran görüntüsü bazen yeterli olabilir; bazen de sistem çıktısı, işlem geçmişi ve onay kaydı gerekir. Kanıt türü, istenen kontrolü gerçekten açıklamalıdır.
Denetçiye verilen erişim uygun şekilde sınırlandırılmalı, gereksiz kişisel veriler paylaşılmamalı ve hassas bilgiler gerektiğinde maskelenmelidir.
Kanıtın bulunamadığı durumlarda kayıtları geçmişe dönük oluşturmak yerine eksiklik açıklanmalı ve düzeltme planı sunulmalıdır.
12. Firmaların en sık yaptığı hatalar
Ürün kurulmasını kontrolün tamamlanması saymak: Kurulu fakat kritik sistemleri kapsamayan bir uygulama yeterli güvence sağlamayabilir.
Politika ile uygulamanın farklı olması: Belgede tanımlanan süreç günlük işleyişte uygulanmıyorsa eksiklik oluşur.
Yalnızca merkezi hesapları incelemek: Yerel hesaplar, servis hesapları ve uygulamaların kendi kullanıcıları gözden kaçabilir.
Raporu aksiyonun yerine koymak: Zafiyet, DLP veya SIEM raporu ancak değerlendirilip gerekli işlemler yapıldığında kontrol sürecine katkı sağlar.
Denetimi yalnızca IT ekibine bırakmak: Erişim onayları, veri sahipliği ve risk kararları iş birimlerinin de sorumluluğundadır.
Bulguyu düzeltip nedenini araştırmamak: Bir hesabı kapatmak anlık sorunu giderir. Ayrılış sürecinin neden çalışmadığını düzeltmek, tekrarını önler.
Sonuç
Denetime hazırlık, firmanın sistemlerini ve sorumluluklarını tanımasıyla başlar. Hangi verilerin korunacağı, hangi risklerin bulunduğu ve hangi kontrollerin gerekli olduğu anlaşılmadan yapılan teknoloji yatırımları eksik kalabilir.
Sağlam bir hazırlıkta her önemli kontrolün sorumlusu, çalışma yöntemi, ilgili kayıtları ve eksiklikleri giderme süreci bellidir. Böylece denetim, son günlerde belge arama telaşından çıkar ve günlük işleyişin değerlendirildiği bir çalışmaya dönüşür.
Denetime hazır bir firma, kontrollerinin nasıl çalıştığını ve bunun kanıtını gösterebilen firmadır.
Seyhan Tekelioğlu