FortiDLP, Forcepoint DLP ve Microsoft Purview Teknik ve Operasyonel Karşılaştırma Raporu
8 min read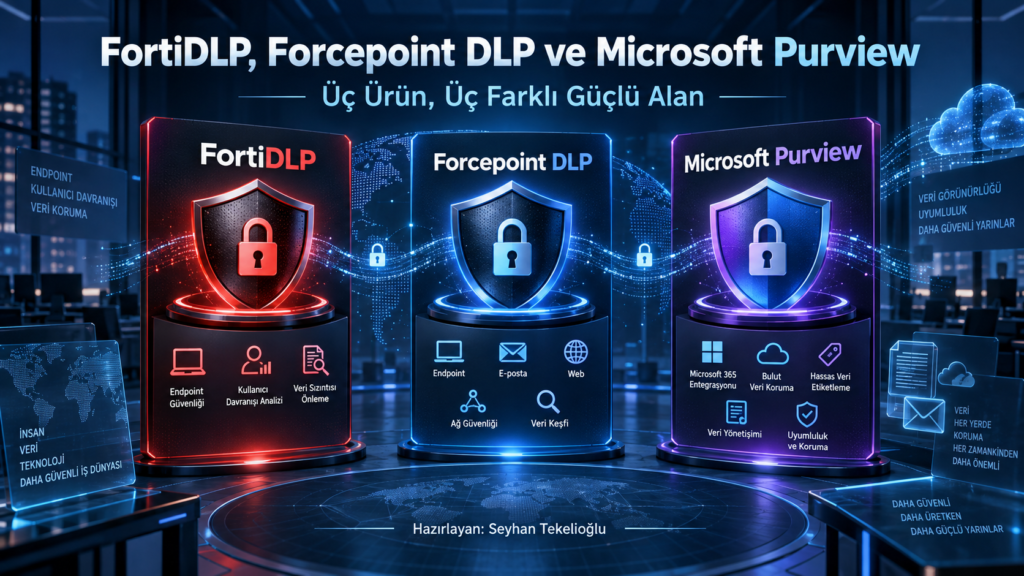
DLP dünyasında üç farklı yol
Üç ürün aynı adı taşıyor ama aynı problemi çözmüyor.
Bir ürünün adında DLP yazması, başka bir DLP ürününün yaptığı her şeyi yapacağı anlamına gelmiyor. Otomobil dünyasında SUV, sedan ve arazi aracı nasıl aynı ulaşım ihtiyacına farklı biçimde cevap veriyorsa, FortiDLP, Forcepoint DLP ve Microsoft Purview de veriyi koruma problemine farklı noktalardan yaklaşıyor.
Bu nedenle doğru soru “Hangisi daha iyi?” değil. Doğru soru şu: Kurumun verisi nerede, hangi kanallardan hareket ediyor, asıl risk kimden geliyor ve güvenlik ekibi bu yapıyı nasıl işletecek?
Kısa cevapla başlayalım: Forcepoint çok kanallı kurumsal DLP tarafında, Microsoft Purview Microsoft 365 veri yaşam döngüsünde, FortiDLP ise endpoint davranışı ve içeriden gelen risk görünürlüğünde öne çıkıyor. Üçü aynı yarışın farklı kulvarlarında koşuyor.
FortiDLP yeni nesil endpoint yaklaşımı
FortiDLP kendisini cloud native, endpoint merkezli bir veri koruma çözümü olarak konumlandırıyor. Buradaki önemli fark yalnızca dosyanın içinde ne olduğuna bakması değil; kullanıcının o dosyayla ne yaptığına, hangi uygulamayı kullandığına ve davranışın olağan akıştan sapıp sapmadığına odaklanması.
Klasik bir DLP kuralı “Bu dosyada kredi kartı numarası var mı?” diye sorabilir. Davranış odaklı yaklaşım ise buna birkaç soru daha ekler: Bu kullanıcı normalde böyle dosyalarla çalışıyor mu? Dosyaları neden toplu halde kopyalıyor? Neden kişisel bir bulut servisine gönderiyor? İşten ayrılmadan iki gün önce neden yüzlerce belgeyi arşivledi?
FortiDLP’nin güçlü olduğu alanlar: Endpoint üzerindeki kullanıcı davranışını anlamlandırma, insider risk görünürlüğü, kişisel bulut ve yeni uygulamaları izleme, GenAI servislerine yapılan veri hareketlerini daha hızlı görünür kılma ve SaaS tabanlı daha sade bir yönetim modelidir.
Ancak burada kritik bir ayrım bulunuyor: Endpointte bir aktiviteyi görmek ile e-posta gateway, ağ trafiği veya kurumsal dosya depoları üzerinde aynı derinlikte kontrol sağlamak aynı şey değildir. FortiDLP değerlendirilirken “hangi endpoint hareketlerini görüyor?” sorusunun yanında “hangi kanallarda gerçek zamanlı engelleme yapıyor?” sorusu da sorulmalıdır.
Forcepoint DLP klasik ama kapsamlı kurumsal DLP
Forcepoint DLP, uzun yıllardır kullanılan klasik kurumsal DLP yaklaşımının güçlü temsilcilerinden biri. Endpoint, e-posta, web, discovery ve network katmanlarını ortak politika mantığıyla yönetebilmesi en önemli avantajı.
Bir kurum yalnızca USB’ye kopyalanan dosyaları değil; e-posta eklerini, web yüklemelerini, yazdırma işlemlerini, dosya sunucularındaki hassas verileri ve belirli ağ protokollerini de kontrol etmek istiyorsa Forcepoint daha geniş bir oyun alanına sahip.
Forcepoint’in güçlü olduğu alanlar: Olgun sınıflandırma yöntemleri, ayrıntılı politika koşulları, çok kanallı kontrol, network ve endpoint discovery, olay inceleme iş akışları ve regülasyon yoğun ortamlara uyum sağlayabilmesidir.
Bu genişlik ücretsiz gelmiyor. Daha fazla bileşen, daha fazla servis, daha fazla entegrasyon ve daha fazla uzmanlık gerekiyor. Başka bir ifadeyle Forcepoint güçlü bir araç çantası sunuyor; fakat çantadaki her anahtarın ne işe yaradığını bilen bir ekibe ihtiyaç duyuyor.
Microsoft Purview Microsoft 365 verisinin doğal koruyucusu
Microsoft Purview’e yalnızca bir DLP ürünü olarak bakmak eksik olur. Purview; hassasiyet etiketleri, bilgi koruma, denetim kayıtları, içeriden gelen risk, eDiscovery, veri yönetiş bileşenleri ve DLP politikalarını aynı ekosistemde bir araya getiriyor.
Exchange Online, SharePoint, OneDrive, Teams ve Office uygulamalarında yaşayan veri için Purview’ün en önemli avantajı sonradan eklenen bir güvenlik katmanı gibi değil, platformun doğal bir parçası gibi çalışması. Kullanıcı bir belgeyi etiketlediğinde, paylaştığında, e-postaya eklediğinde veya Teams üzerinden gönderdiğinde aynı veri sınıfı ve kimlik bağlamı korunabiliyor.
Purview’ün güçlü olduğu alanlar: Microsoft 365 servislerinde yerleşik DLP, hassasiyet etiketleme ve şifreleme, Entra ID ve Defender bütünlüğü, Audit ve Activity Explorer görünürlüğü ile kullanıcıya policy tip gösterme ve gerekçeli override mekanizmalarıdır.
Zayıf taraf ise Microsoft dışındaki dünyanın her zaman aynı rahatlıkla kapsanamaması. On premises dosya sunucuları, farklı işletim sistemleri, üçüncü taraf uygulamalar ve ağ seviyesindeki veri akışlarında ek scanner, konektör, browser veya yeni tüketim bazlı servisler gerekebilir. Ayrıca Microsoft lisanslama tabloları bazen teknik dokümandan daha fazla konsantrasyon isteyebilir.
Aynı özellik adı aynı kontrol anlamına gelmeyebilir
| İhtiyaç | FortiDLP | Forcepoint DLP | Microsoft Purview |
| Endpoint davranış analizi | Çok güçlü | Güçlü | Insider Risk ile güçlü |
| USB ve çevre birimi | Güçlü | Çok güçlü | Güçlü |
| E-posta DLP | Endpoint bağlamı | Çok güçlü | Exchange Online içinde çok güçlü |
| Web yükleme | Güçlü | Çok güçlü | Cihaz ve inline seçeneklere bağlı |
| Network DLP | Ana odak değil | Çok güçlü | Yeni ve ek bileşenlere bağlı |
| Data discovery | Sınırlı odağa sahip | Çok güçlü | M365 ve scanner ile güçlü |
| M365 veri koruma | Entegrasyona bağlı | Entegrasyona bağlı | Doğal güçlü alan |
| GenAI görünürlüğü | Çok güçlü odak | Gelişen yetenekler | Copilot ve cloud bağlamında güçlü |
| Platform işletim yükü | Düşük veya orta | Orta veya yüksek | Düşük veya orta |
Örneğin üç ürün de web yükleme kontrolünden söz edebilir. Ancak biri endpoint ajanı üzerinden tarayıcı hareketini, diğeri web güvenlik katmanındaki trafiği, bir başkası Edge veya Microsoft servis bağlamını kontrol ediyor olabilir. Sonuç aynı görünse bile kontrol noktası, offline davranış, desteklenen tarayıcı ve engelleme yöntemi farklıdır.
Operasyon ekibinin göreceği gerçek tablo
Teknik özellikler satın alma sunumlarında iyi görünür. Asıl hikâye ürün canlıya alındıktan sonra başlar. DLP ekibinin günlük hayatını belirleyen konular; yanlış pozitifler, istisnalar, kullanıcı itirazları, ajan güncellemeleri, olayların SIEM’e aktarılması ve kritik olayların normal dosya hareketlerinden ayrılmasıdır.
FortiDLP tarafında SaaS yönetim yapısı altyapı yükünü azaltabilir. Buna karşılık yeni bir ajan, yeni olay modeli ve davranış analitiğinin çalışan gizliliği açısından doğru yönetilmesi gerekir.
Forcepoint tarafında olgun olay yönetimi ve kanal ayrıntısı büyük avantajdır. Ancak politika sayısı büyüdükçe istisna yönetimi, sunucu bakımı, veritabanı performansı ve upgrade planlaması ciddi operasyon ister.
Purview tarafında Microsoft 365 kullanan kurumlarda entegrasyon sürtünmesi düşüktür. Buna karşılık lisans kapsamı, tenant sınırları, farklı portallardaki yetkiler ve hızla değişen preview özellikleri yakından takip edilmelidir.
En tehlikeli senaryo üç ürünü de kurup üçünün de aynı olayı üretmesidir. Güvenlik ekibi bu durumda daha fazla görünürlük değil, daha fazla alarm kalabalığı elde eder. Birlikte kullanım düşünülüyorsa hangi ürünün hangi kanalda birincil kontrol olacağı ve olay kaydının hangi sistemde yönetileceği baştan belirlenmelidir.
Hangisini seçmeliyiz?
Tek bir cevap yok; fakat seçim senaryoları oldukça net.
- Karma işletim sistemi, on premises veri, e-posta gateway, web ve dosya sunucusu discovery ihtiyacı yüksekse Forcepoint DLP daha güçlü adaydır.
- Verinin büyük bölümü Microsoft 365 içinde yaşıyor ve kurum Entra ID, Defender, Teams, SharePoint ve OneDrive kullanıyorsa Purview doğal merkezdir.
- Ana risk USB, kişisel bulut, web yükleme, yeni SaaS uygulamaları, GenAI kullanımı ve çalışan davranışındaki anormalliklerse FortiDLP güçlü bir PoC adayıdır.
- Fortinet Security Fabric yoğun kullanılıyorsa FortiDLP entegrasyon avantajı sağlayabilir; ancak bu avantaj sunumda değil, gerçek olay akışında ölçülmelidir.
Buradaki en önemli kelime PoC. DLP ürünleri demo ortamında her şeyi yakalar. Gerçek ortamda ise proxy, VPN, offline çalışma, uygulama güncellemeleri, farklı tarayıcılar ve binlerce istisna devreye girer. Ürünün gerçek değeri, güvenlik ekibinin bir hafta sonra değil, üçüncü ayın sonunda gördüğü tablodur.
Sağlıklı bir PoC nasıl yapılmalı
PoC yalnızca “USB’ye dosya kopyaladım, alarm geldi” testi olmamalı. Bu, yangın alarmını çakmakla test edip binayı güvenli ilan etmeye benzer.
- Normal ofis çalışanı, yazılım geliştirici, finans veya İK kullanıcısı ve ayrıcalıklı kullanıcı ayrı gruplarda test edilmeli.
- USB, clipboard, print, browser upload, native uygulama, kişisel cloud, e-posta ve GenAI senaryoları ayrı ayrı çalıştırılmalı.
- Koruma politikalarının kullanıcının şirket ağına bağlı olup olmama durumuna göre nasıl uygulandığını, VPN dışı kullanım, proxy değişikliği ve ajan upgrade davranışı ölçülmeli.
- Tespit oranının yanında yanlış pozitif oranı ve olay başına inceleme süresi kaydedilmeli.
- SIEM’e ulaşan kullanıcı, cihaz, dosya, hedef, politika ve aksiyon alanlarının eksiksizliği doğrulanmalı.
- Aynı endpointte birden fazla güvenlik ajanı çalışacaksa CPU, RAM, boot ve uygulama performansı ölçülmeli.
- Çalışan izleme verisinin kapsamı, saklama süresi ve erişim modeli KVKK, hukuk ve İK ekipleriyle değerlendirilmelidir.
Sonuç, üç ürün üç farklı güçlü alan
FortiDLP, Forcepoint DLP’nin daha yeni arayüzlü bire bir kopyası değildir. Forcepoint geniş kanallı kurumsal DLP omurgasıdır. Microsoft Purview, Microsoft 365 veri yaşam döngüsünün ve bilgi koruma yaklaşımının doğal parçasıdır. FortiDLP ise endpoint davranışı, insider risk ve hızla büyüyen GenAI veri hareketlerinde farklı bir bakış sunar.
Bu nedenle mevcut Forcepoint ve Purview yapısını kaldırıp FortiDLP’ye doğrudan geçmek yerine daha kontrollü bir yaklaşım gerekir. Forcepoint çok kanallı kontrol omurgası, Purview Microsoft 365 bilgi koruma katmanı olarak devam edebilir. FortiDLP ise seçilmiş yüksek riskli kullanıcı gruplarında davranış ve GenAI senaryolarıyla test edilebilir.
PoC sonunda FortiDLP yalnızca daha güzel ekranlar değil; daha düşük yanlış pozitif, daha kısa inceleme süresi, daha az ajan etkisi ve daha düşük operasyon maliyeti sağlıyorsa kapsamı genişletmek anlamlı olur. E-posta, discovery, web ve network kontrollerinde parite kanıtlanmadan tam değişim kararı ise gereksiz risk yaratır.
Son söz: DLP seçiminde amaç en fazla özelliği satın almak değil, kurumun gerçekten kullandığı veri yollarını en az kör noktayla ve sürdürülebilir bir operasyonla korumaktır.
Seyhan Tekelioğlu
Kaynaklar
- Fortinet FortiDLP ürün ve yönetim dokümantasyonu
- Forcepoint DLP ürün ve teknik yardım dokümantasyonu
- Microsoft Learn Purview Data Loss Prevention ve Information Protection dokümantasyonu
- Microsoft Purview hizmet ve lisans açıklamaları