Bilgisayar Korsanları, Kullanıcıların Haberdar Olmadan Sohbetleri Çalmak İçin ChatGPT Kilitleme Modunu Atlayabilir
2 min read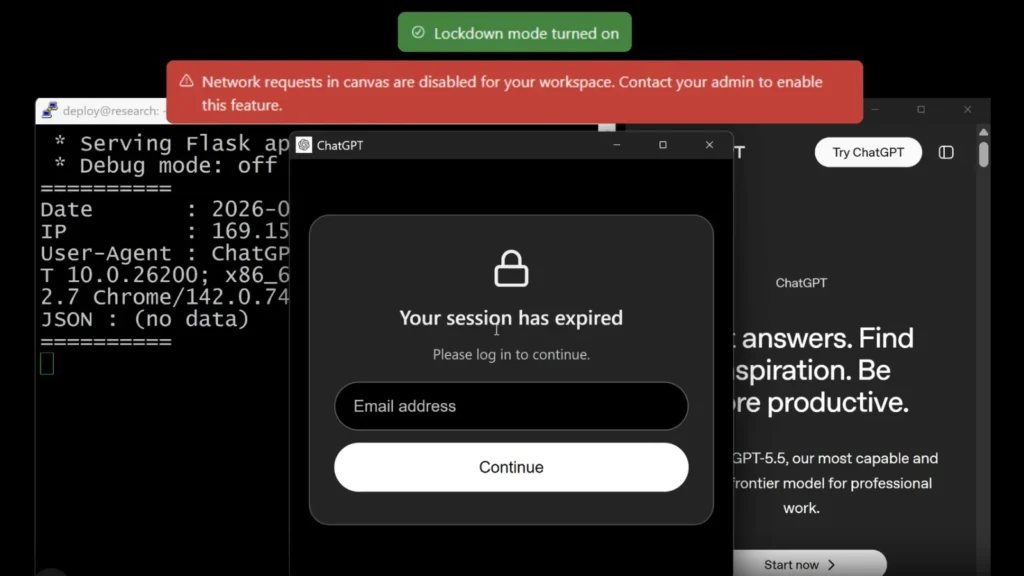
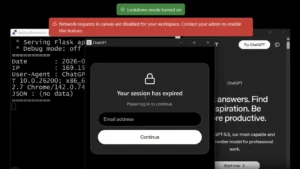
ChatGPT'deki bir kusur, saldırganların veri sızıntılarını durdurmayı amaçlayan güvenlik ayarı olan Tecrit Modunu geçmesine neden oldu. Check Point Research, gizli bir açılır pencere hilesinin bir kullanıcının tüm sohbet geçmişini kopyalayabileceğini, sahte pencereler gösterebileceğini ve kötü amaçlı yazılımları itebileceğini buldu. ChatGPT Classic masaüstü uygulamasında, sızıntıyı tetiklemek için sadece sohbet etmek yeterliydi. OpenAI hatayı düzeltti. OpenAI, ilk olarak iş planları için 13 Şubat 2026 'da Kilitleme Modunu başlattı. 4 Haziran'da, kullanıcıların Ayarlar > Güvenlik altında açabileceği kişisel hesaplara ulaştı. Ayar, web'de gezinmeyi önbelleğe alınmış sayfalarla sınırlar ve canlı web erişimini, yanıtlarda görüntü desteğini, Derin Araştırma, Aracı Modu, Canvas ağ iletişimi, canlı bağlayıcıları ve dosya indirmelerini kapatır. OpenAI, bunun yöneticiler ve güvenlik ekipleri gibi yüksek riskli kullanıcılar için oluşturulduğunu ve çoğu insan tarafından ihtiyaç duyulmadığını söylüyor. ChatGPT Lockdown Mode sürümüyle ilgili daha önceki hikayemiz temel bilgileri kapsıyor. Amaç, gizli metnin yapay zekayı bir saldırganın emirlerini yerine getirmesi için kandırdığı hızlı enjeksiyonu durdurmaktır. Yaygın bir hile, yapay zekanın attacker.example/collect?data = ve ardından özel ayrıntılar gibi bir bağlantı yüklemesini sağlamaktır. Veriler daha sonra saldırganın sunucu günlüklerinde görünür ve sohbet normal görünür. ChatGPT Kilitleme Modu Atlama
Bu, Kontrol Noktasının bulduğu ilk gizli çıkış yolu değil. Mart ayında ekip, ChatGPT'nin kod çalışma zamanındaki DNS tünellemesinin sohbet verilerini dış bir sunucuya gönderebileceğini gösterdi. Bu hatayı ChatGPT Vulnerability Let Attackers Silently Exfiltrate User Prompts bölümünde ele aldık. Yeni kusur, bir yolu kapatmanın diğerlerini nasıl korumadığını gösteriyor. Şubat 2026 'da OpenAI, ChatGPT kod bloklarına bir HTML önizlemesi ekledi, böylece kullanıcılar doğrudan sohbette bir sayfayı görüntüleyebilir. Bu sayfa, küçük kutulu web sayfaları olan iç içe geçmiş iki iç çerçeve içinde çalışır. Kutu, dışarıdaki görüntüleri, komut dosyalarını ve bağlantıları engeller ve herhangi bir şey ayrılmadan önce kullanıcıya sorar. Araştırmacı Alexey Bukhteyev zayıf bir nokta tespit etti.
Kaynak: Cyber Security News
Yayin Tarihi: 06.11.2026 08:16
Bu haber otomatik olarak Ingilizceden Turkceye cevrilmistir.