MATCHBOIL Kötü Amaçlı Yazılımı, Arka Kapı Yüklerini Teslim Etmek için Cloudflare Gizlenmiş C2 Sunucularını Kullanır
2 min read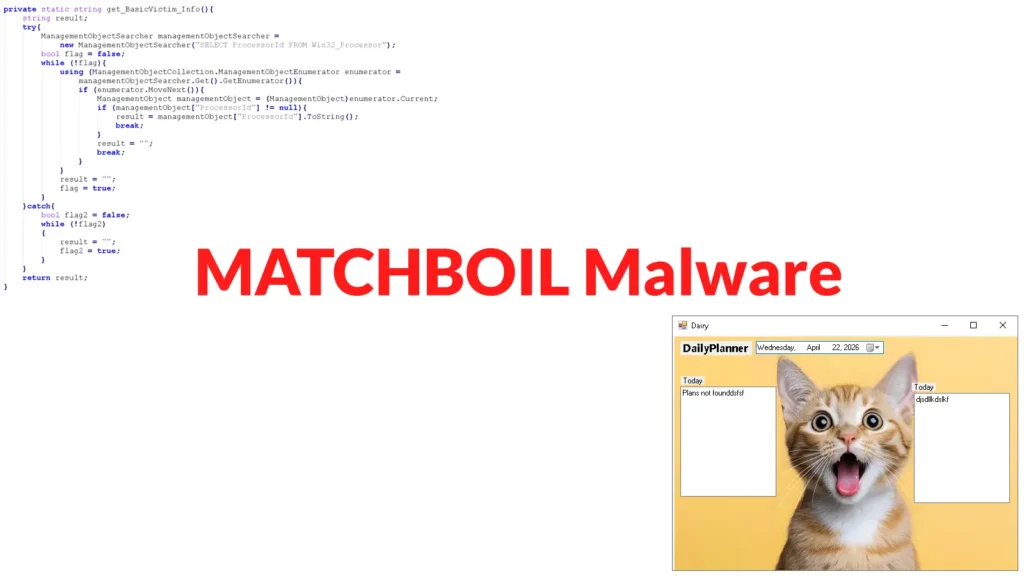
UAC -0099 ile bağlantılı bir C# kötü amaçlı yazılım indiricisi olan MATCHBOIL, arka kapı yüklerini sağlamak için Cloudflare'in arkasına gizlenmiş komuta ve kontrol (C2) sunucularını kullanır. Değişen kodu, grubun basit bir indiriciden tekrarlanan sunucu iletişimine, daha güçlü kod gizlemeye ve güvenlik araştırmacılarının virüsleri incelemesini durdurmak için tasarlanmış kontrollere nasıl geçtiğini gösteriyor. Gözlemlenen kurbanların hepsi Ukrayna'daydı. ESET, Temmuz ve Ağustos 2025 'te nakliye şirketlerinde, Aralık 2025' te bir üretim şirketinde ve Haziran 2026 'da bir enerji şirketinde enfeksiyonlar kaydetti. Bu bulgular, kampanyanın tam ölçeğini oluşturmasa da, sektörler arasında hedeflemenin devam ettiğini göstermektedir. WeLiveSecurity'den araştırmacılar bu değişiklikleri 8 Ekim tarihli bir araştırma raporunda belgeledi. İncelemeleri, Nisan 2024 'ten Nisan 2026' ya kadar uzanan örnekleri kapsıyordu. CERT – UA ilk olarak Ağustos 2025 'te MATCHBOIL'i halka açık olarak belgeledi, ancak yapım zaman damgaları geliştirmenin daha erken başladığını gösteriyor. ESET, UAC -0099 'un Rus çıkarlarıyla uyumunu orta düzeyde güvenle değerlendirir. MATCHBOIL Kötü Amaçlı Yazılımı Cloudflare Gizlenmiş C2 Sunucularını Kullanıyor
Enfeksiyon, hedefli kimlik avı e – postalarındaki bağlantılarla başlar. Mağdurlar, VBScript içeren bir arşivi indirir ve MATCHBOIL'i indirip başlatmadan önce komut dosyasını manuel olarak çalıştırmalıdır. UAC -0099 HTA kötü amaçlı yazılım teslimatı hakkında daha önceki raporlar, sahte mahkeme bildirimleri kullanarak ilgili saldırıları tanımladı ve okuyuculara grubun belge tabanlı hileleri için bağlam sağladı. MATCHBOIL string şifre çözme rutininin derlemesinin çözülmesi (Kaynak – Welivesecurity)
Çalıştırıldıktan sonra, MATCHBOIL kurulum dizininin zaten var olup olmadığını kontrol eder ve bir kurulumu tekrarlamaktan kaçınmak için durabilir. İşlemci tanımlayıcıları ve BIOS seri numaraları dahil olmak üzere Windows Yönetim Enstrümantasyonu aracılığıyla cihaz ayrıntılarını toplar. Daha sonraki sürümler, sunucu teması sırasında mağdurları tanımlamak için ağ adresleri ve bilgisayar ayrıntıları gibi ek bilgiler toplar. İndirici daha sonra üç https isteği yapar.
Kaynak: Cyber Security News
Yayin Tarihi: 09.10.2026 10:10
Bu haber otomatik olarak Ingilizceden Turkceye cevrilmistir.