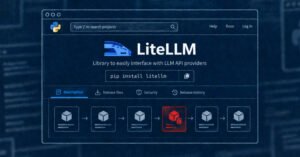
LiteLLM, Kötü Amaçlı Paket Sürümünün Ardındaki Yapay Zeka Ağ Geçidi Günlüklerinde GitHub Belirteç Sızıntısından Şüpheleniyor
1 min read
LiteLLM çarşamba günü yaptığı açıklamada, tehdit aktörlerinin bir kimlik hırsızı ve bir arka kapı içeren Python paketinin kötü amaçlı bir sürümünü zorlamak için "birden fazla bağımsız güvenlik kontrolünü" tehlikeye attığını açıkladı. 21 Ekim 2026 'da LiteLLM'nin yayın hattı, Docker Hub kayıt defterine ve Python Package Index (PyPI) deposuna 1.107.0' ı itmek için tehlikeye atıldı. Olay…
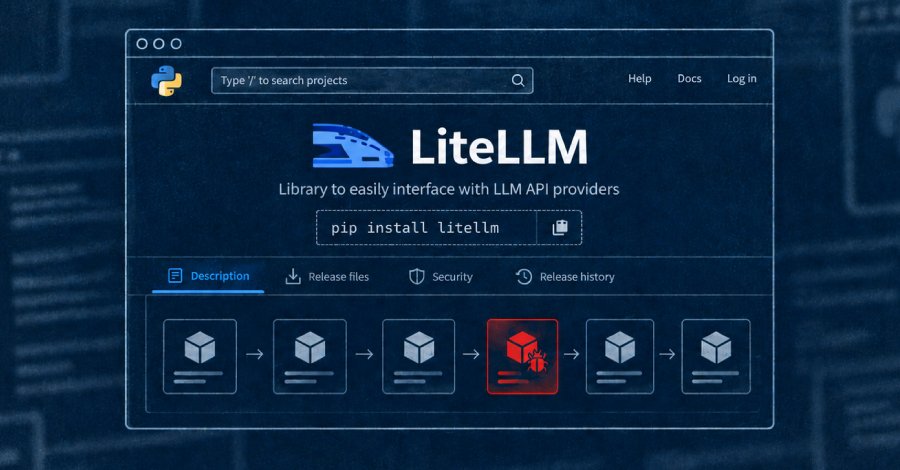
LiteLLM çarşamba günü yaptığı açıklamada, tehdit aktörlerinin bir kimlik hırsızı ve bir arka kapı içeren Python paketinin kötü amaçlı bir sürümünü zorlamak için "birden fazla bağımsız güvenlik kontrolünü" tehlikeye attığını açıkladı.
21 Ekim 2026 'da LiteLLM'nin yayın hattı, Docker Hub kayıt defterine ve Python Package Index (PyPI) deposuna 1.107.0' ı itmek için tehlikeye atıldı. Olay saat 04:00 sıralarında meydana geldi.
Kaynak: The Hacker News
Yayin Tarihi: 22.10.2026 08:28
Bu haber otomatik olarak Ingilizceden Turkceye cevrilmistir.