CISA, Saldırılarda Aktif Olarak Sömürülen Linux Çekirdeği Güvenlik Açıklarına Karşı Uyardı
2 min read
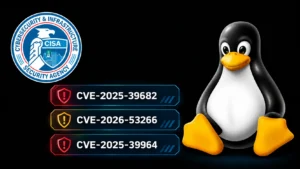
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), saldırganların Linux çekirdeğindeki üç güvenlik açığını aktif olarak istismar ettiğini ve bu nedenle acil bir yama ve soruşturma son tarihinin bulunduğunu uyardı. CISA, 18 Eylül 2026 'da Bilinen İstismara Uğramış Güvenlik Açıkları kataloğuna CVE -2025 -39682, CVE -2026 -53266 ve CVE -2025 -39964' ü eklemiştir ve Bağlayıcı Operasyonel Direktif 26 -04 kapsamında 21 Eylül'e kadar düzeltilmesi gerekmektedir. KEV kataloğu, gerçek dünyadaki saldırılarda kullanılan güvenlik açıklarını izlerken, BOD 26 -04, operasyonel riske dayalı iyileştirmeyi hızlandırmak için kapsam dahilindeki federal sivil kurumlara ihtiyaç duymaktadır. CISA ayrıca her üç güvenlik açığını da adli triyaj gerektiriyor olarak işaretledi, bu da etkilenen kurumların yama kurulumunu tek müdahale faaliyeti olarak ele almak yerine potansiyel olarak maruz kalan varlıkları uzlaşma kanıtı için araştırmaları gerektiği anlamına geliyor. Linux Çekirdeği Güvenlik Açıkları Aktif Olarak Sömürüldü
En ciddi sorun, CVE -2025 -39682, Linux çekirdeğinin Taşıma Katmanı Güvenliği alma yolundaki kritik bir uygunsuz durum kontrolüdür. CVE kaydı, 9.8 'lik bir CVSS puanı atar ve rx_list'ten alınan sıfır uzunluklu bir kaydın amaçlanan recvmsg () kayıt türü işlemeyi atladığı bir köşe durumunu açıklar. Bu nedenle, sonraki TLS kayıtları, yanlış sıfır kopya ve kuyruk varsayımları kullanılarak işlenebilir. Kusur, genellikle kTLS olarak adlandırılan çekirdek TLS etkinleştirildiğinde ve TCP soketlerine takıldığında ilgilidir. Red Hat, etkilenen kod yolunun bu işlevsellik kullanıldığında uzaktan tetiklenebileceğini ve kTLS kullanan internet erişimli hizmetleri özellikle önemli bir iyileştirme önceliği haline getirdiğini söylüyor. Kaynak kodu düzeyinde, güvenlik açığı önemli bir alma yolu kuralını bozar: bir recvmsg () işlemi bitişik veri kayıtlarını veya tek bir veri dışı kaydı işlemelidir. İlk kuyruğa alınan kayıt sıfır uzunluğa sahip olduğunda, tip geçiş kontrolü atlanabilir ve potansiyel olarak güvenli olmayan soket – tampon durumu üretebilir.
Kaynak: Cyber Security News
Yayin Tarihi: 19.09.2026 15:09
Bu haber otomatik olarak Ingilizceden Turkceye cevrilmistir.