Bilgisayar Korsanları, Microsoft İmzalı Windows İşlemine AsyncRAT Enjekte Etmek İçin AutoIt’i Kötüye Kullanıyor
2 min read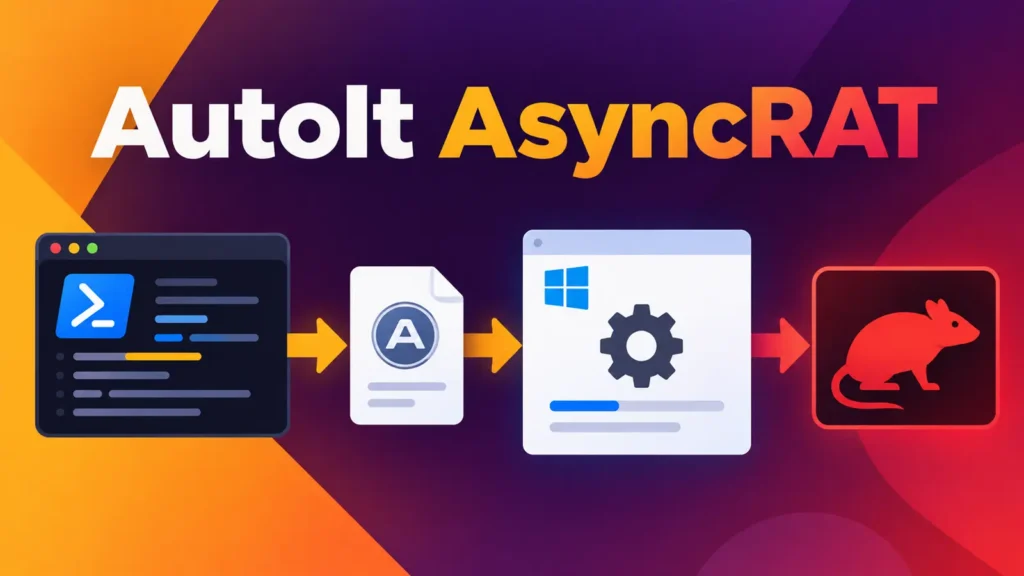
Bilgisayar korsanları, uzaktan erişimli bir truva atı olan AsyncRAT'ı güvenilir bir sistem sürecinde gizlemek için tanıdık bir Windows otomasyon aracı kullanıyor. Kampanya, fatura veya paylaşılan belge bekleyen birine zararsız görünebilecek "Fatura Ayrıntılarını açmak için sağ tıklayın.bat" adlı aldatıcı bir toplu iş dosyasıyla başlar. Dosya açıldıktan sonra PowerShell'i sessizce başlatır, gizli kodu parçalardan yeniden oluşturur ve birkaç bileşeni kullanıcının geçici dosyalarının altındaki rastgele bir klasöre yerleştirir. Nihai amaç, hem mağdurun hem de güvenlik yazılımının tespit etmesi için etkinliği zorlaştırırken bir saldırganın uzaktan kumandasını sağlamaktır. Point Wild Threat Intelligence, beş aşamalı zinciri tanımladı ve Windows Karakter Haritası veya charmap.exe içinde bellekte çalışan AsyncRAT ile bittiğini buldu. Point Wild, Cyber Security News (CSN) ile paylaştığı bir raporda, bunun Microsoft imzalı bir Windows bileşeni olduğunu, bu nedenle savunucular ana sürecini ve belleğini denetlemedikçe varlığının rutin görünebileceğini söyledi. Dava, saldırganların bariz bir kötü amaçlı dosyaya güvenmek yerine sosyal mühendislik, yerleşik komut dosyası oluşturma ve güvenilir programları nasıl birleştirdiğini gösteriyor. Benzer AutoIT kötü amaçlı yazılım dağıtım kampanyaları, bir dosyanın görünür meşruiyetinin veya geçerli bir imzanın tek başına neden güvenli olup olmadığına karar vermemesi gerektiğini gösterir. Bilgisayar Korsanları AutoIt'i Kötüye Kullan
Enfeksiyon, bir kurban toplu iş dosyasını manuel olarak açtıktan sonra, genellikle bir e – posta eki, kötü amaçlı bir bağlantı, truva atı indirmesi veya bir mesajlaşma platformu aracılığıyla alınan bir dosya sonrasında başlar. PowerShell'i penceresi gizli olarak başlatır, normal profili devre dışı bırakır ve Base64 metnini, eklenen önemsiz karakterleri ve XOR işlemlerini kullanarak bir veri yükünün kodunu çözer. AutoIT ile Saldırı Akışı (Kaynak – Point Wild)
Bu aşama, yeniden adlandırılmış, meşru bir AutoIt yorumlayıcısı, yükleyici komut dosyası kojuyn.ini ve uzantısız şifrelenmiş bir dosyayı rastgele adlandırılmış bir Temp dizinine bırakır. Ayrıca h73la8 yazıyor.
Kaynak: Cyber Security News
Yayin Tarihi: 14.09.2026 07:07
Bu haber otomatik olarak Ingilizceden Turkceye cevrilmistir.