Phishing, Smishing ve Vishing: Aynı Manipülasyon, Üç Farklı İletişim Kanalı
7 min read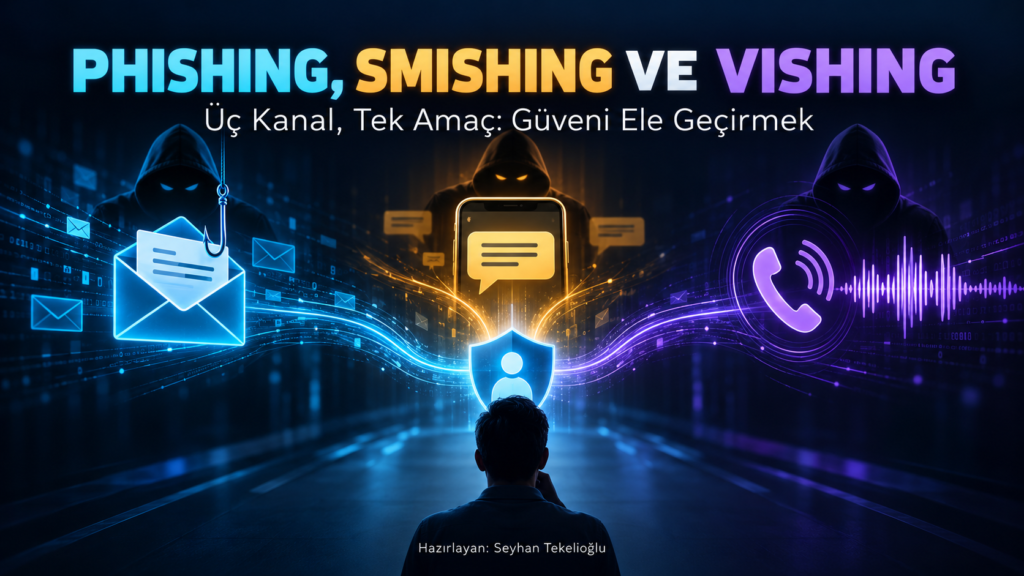
Bir saldırı e-postayla başlayıp SMS ile devam edebilir, telefon görüşmesiyle sonuçlanabilir. Bu yüzden tehdidi yalnızca gelen mesajın türüne bakarak değerlendirmek yeterli değildir.
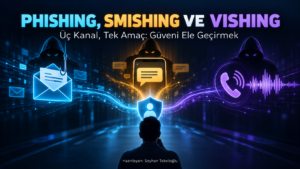
Phishing, smishing ve vishing, güvenilir bir kişi veya kurum izlenimi yaratarak hedefin bir işlem yapmasını amaçlayan sosyal mühendislik yöntemleridir. Hedeflenen işlem; parola girmek, çok faktörlü doğrulama kodunu paylaşmak, bir dosya açmak, uzaktan erişime izin vermek veya para transferi yapmak olabilir.
Aralarındaki temel fark iletişim kanalıdır: phishing çoğunlukla e-postayla, smishing SMS ile, vishing ise sesli görüşmeyle ilişkilendirilir. Gerçek olaylarda bu kanallar birbirini tamamlayabilir. CISA da smishing ve vishing’i phishing’in iletişim kanalına göre adlandırılan türleri olarak tanımlar.
1. Phishing: E-posta üzerinden güven üretmek
Klasik phishing senaryosunda hedefe, tanıdığı bir kurumdan veya çalışma arkadaşından gelmiş gibi görünen e-posta ulaşır. Mesaj, kullanıcıyı bir bağlantıya gitmeye, ek açmaya ya da ödeme ve hesap bilgilerini paylaşmaya yönlendirir.
Teknik açıdan saldırı yalnızca sahte bir gönderen adından ibaret değildir. Görünen ad ve gerçek gönderici alanı farklı olabilir; bağlantı metni ile bağlantının açtığı adres uyuşmayabilir. Sahte giriş sayfası parolayı toplayabilir. Zararlı bir ek ise cihazda sonraki aşamalar için kullanılacak yazılımı çalıştırmayı hedefleyebilir.
Saldırgan açısından avantajı, çok sayıda kişiye düşük maliyetle ulaşabilmesi ve kurumsal iş akışlarına benzeyen içerikler hazırlayabilmesidir. Dezavantajı, e-posta güvenlik kontrolleri, bağlantı analizi ve kullanıcı bildirimleriyle tespit edilebilmesidir. Ayrıca bir e-postanın açılması, saldırının başarılı olduğu anlamına gelmez; bağlantıya gidilmesi, bilgi girilmesi ve hesabın ele geçirilmesi ayrı aşamalardır.
2. Smishing: Kısa mesajla hızlı karar aldırmak
Smishing, SMS üzerinden yürütülen oltalamadır. “Paketiniz teslim edilemedi”, “hesabınızda şüpheli işlem var” veya “ödemeniz bekliyor” gibi mesajlar, kişiyi kısa sürede bir bağlantıya tıklamaya ya da verilen numarayı aramaya yönlendirebilir.
Mobil ekranda gönderen ve URL ayrıntılarını incelemek zorlaşır. Ancak SMS’teki bağlantı tek başına yöntemi açıklamaz: bağlantı sahte giriş sayfasına açılabileceği gibi, mesaj bir telefon görüşmesini başlatmak için de kullanılabilir. ABD Federal Ticaret Komisyonu (FTC), 2024’te SMS ile başlayan dolandırıcılıklarda bildirilen kaybın 470 milyon dolar olduğunu açıkladı. Bu rakam, tüm smishing girişimlerinin sayısı veya başarı oranı değildir.
Saldırgan açısından avantajı, doğrudan kişinin telefonuna ulaşması ve aciliyet duygusu yaratabilmesidir. Dezavantajı, kısa metinde karmaşık bir kurumsal hikâyeyi inandırıcı biçimde kurmanın güç olması ve çoğu senaryoda kullanıcıyı ikinci bir adıma yönlendirmeyi gerektirmesidir.
3. Vishing: Sesli görüşmeyle işlemi yönlendirmek
Vishing, telefon veya başka bir sesli iletişim kanalı üzerinden yapılan oltalamadır. Arayan kişi kendisini banka çalışanı, teknik destek görevlisi ya da yönetici olarak tanıtabilir. Görüşme sırasında hedefin itirazlarına yanıt vererek anlatısını değiştirebilmesi, yöntemin ayırt edici özelliğidir.
Kurumsal açıdan riskli senaryolardan biri, sahte teknik destek görüşmesinde kullanıcıya uzaktan yardım oturumu başlattırılmasıdır. Microsoft, Storm-1811 adlı aktörün sesli oltalamayla başlayan, Quick Assist’in kötüye kullanılması ve sonrasında zararlı araçların devreye girmesiyle ilerleyen saldırılarını belgeledi. Bu örnek, telefon görüşmesinin yalnızca bilgi toplamak için değil, sisteme erişim sağlayacak bir işlemi yaptırmak için de kullanılabildiğini gösterir.
Saldırgan açısından avantajı, konuşmayı hedefin verdiği yanıtlara göre anlık uyarlayabilmesidir. Dezavantajı, her hedefle ayrı etkileşim gerektirmesi nedeniyle kitlesel e-postaya göre daha fazla emek istemesidir. Kurumsal süreçlerde geri arama ve ikinci kişi onayı da bu yöntemin etkisini azaltabilir.
Teknik karşılaştırma
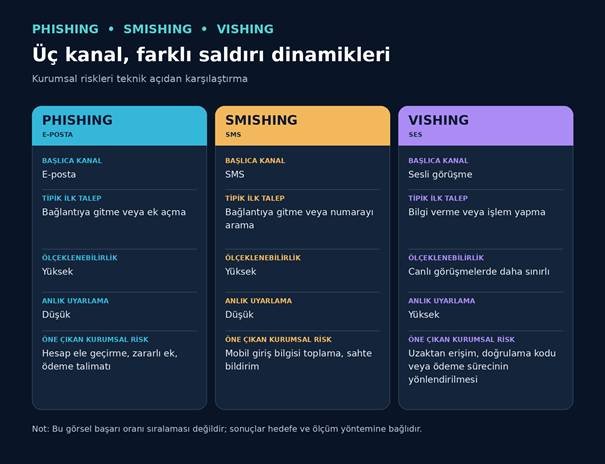
Bu tablo başarı oranı sıralaması değildir. Aynı hedef kitle, aynı dönem ve aynı “başarı” tanımıyla ölçülmüş sonuçlar olmadan üç yönteme yüzdesel başarı oranı atamak yanıltıcı olur.
Dünyada en çok hangisi kullanılıyor?
Sorunun yanıtı, neyin sayıldığına bağlıdır. FTC’nin ABD’de 2024 yılı tüketici dolandırıcılığı bildirimlerine göre e-posta, dolandırıcıların bildirimde bulunan kişilerle ilk temasında en sık bildirilen yöntemdi; telefon ikinci, SMS üçüncü sıradaydı. Bu veri dünya genelindeki bütün siber saldırıların dağılımı değildir. Ayrıca her dolandırıcılık teması teknik anlamda phishing olarak sınıflandırılamaz.
APWG, 2025’in ilk çeyreğinde 1.003.924 phishing saldırısı gözlemlediğini bildiriyor. Bu sayı tehdidin ölçeğini gösterir; ancak e-posta, SMS ve telefonun küresel kullanım paylarını tek başına karşılaştırmaz.
Dolayısıyla eldeki kaynaklarla kurulabilecek dikkatli sonuç şudur: E-posta oltalaması kitlesel erişimde güçlü ve yaygın bir yöntemdir; SMS ve telefon ise ayrı ölçülmesi gereken önemli saldırı kanallarıdır. “Dünyada kesin olarak en çok phishing kullanılır” demek için üç kanalı aynı yöntemle ölçen küresel bir veri seti gerekir.
Türkiye’de durum nasıl görünüyor?
Türkiye’de de her üç yöntemin somut örnekleri vardır. Bursa Teknik Üniversitesi’nin yayımladığı bankacılık oltalaması uyarısı, banka müşterilerine gönderilen SMS’lerle internet bankacılığı giriş ve işlem bilgilerinin elde edilmeye çalışıldığı bir vakayı anlatıyor. Bu, smishing için belgelenmiş bir Türkiye örneğidir.
Telefon tarafında, kendisini kamu görevlisi olarak tanıtıp kişiden para veya işlem talep eden dolandırıcılık örnekleri Emniyet Genel Müdürlüğü yayınlarında da yer alır. Kurum ve görevli kimliğinin sesli görüşmede güven unsuru olarak kullanılması, vishing’in Türkiye bağlamındaki riskini gösterir.
Bununla birlikte, bu örneklerden hareketle “Türkiye’de en çok SMS kullanılıyor” veya “en başarılı yöntem telefon” sonucuna varılamaz. Türkiye genelinde phishing, smishing ve vishing’i aynı kapsam ve ölçütlerle sıralayan güvenilir bir istatistik olmadan kesin bir birincilik vermek doğru değildir.
En etkili yöntem hangisi?
“Etkili” sözcüğü farklı sonuçlara işaret edebilir:
- En fazla kişiye ulaşmak hedefleniyorsa e-posta ve SMS ölçeklenebilir.
- Hedefe görüşme sırasında belirli bir işlem yaptırmak hedefleniyorsa vishing güçlü olabilir.
- En yüksek toplam kaybı veya hesap ele geçirme oranını belirlemek içinse karşılaştırılabilir olay verisi gerekir.
Bu nedenle tek bir yöntemi her koşulda “en etkili” ilan edemeyiz. Pratikte daha kritik soru şudur: Saldırgan hangi güven kararını kullanıcıya verdirmeye çalışıyor? E-postadaki bağlantıya güvenmek, SMS’teki numarayı aramak ve telefondaki kişinin talimatını uygulamak, aynı saldırı zincirinin ardışık adımları olabilir.
Savunma: Kanala değil, istenen işleme de bakın
E-posta tarafında SPF, DKIM ve DMARC; alan adı taklidinin bir bölümünü sınırlamaya yardımcı olur. Ancak meşru görünen her mesajın güvenli olduğunu garanti etmez. Kimlik doğrulamada phishing’e dayanıklı FIDO/WebAuthn yöntemleri, ele geçirilmiş parolanın kullanılma riskini azaltır. CISA, FIDO/WebAuthn’i yaygın biçimde erişilebilir phishing’e dayanıklı doğrulama yöntemi olarak tanımlar.
Kanal ne olursa olsun yüksek riskli işlem için aynı kural geçerlidir: Mesajın veya arayan kişinin verdiği iletişim bilgisini kullanmadan, kurumu önceden bilinen bağımsız bir kanaldan doğrulayın. Özellikle uzaktan erişim, doğrulama kodu paylaşımı, hesap bilgisi değişikliği ve para transferinde bu adım bir nezaket kontrolü değil, güvenlik kontrolüdür. FTC de şüpheli mesajlarda kurumla bilinen gerçek iletişim bilgileri üzerinden doğrudan temas kurulmasını önerir.
Sonuç
Phishing, smishing ve vishing üç ayrı ad taşısa da aynı temel zafiyeti hedefler: Bir iletişim kanalında oluşturulan güvenin, yeterince doğrulanmadan kritik bir işleme dönüştürülmesi.
E-posta geniş kitlelere ulaşabilir; SMS hızlı tepki doğurabilir; sesli görüşme ise hedefin kararını anlık olarak etkileyebilir. Bu nedenle korunma yaklaşımı, yalnızca şüpheli mesajları engellemekle sınırlı kalmamalıdır. Parola, uzaktan erişim ve ödeme süreçlerinde bağımsız doğrulama adımları da bulunmalıdır.
Bilgi güvenliği farkındalığı bu savunmanın önemli bir parçasıdır. Çalışanların yalnızca sahte e-postaları tanıması yeterli değildir; SMS’le gelen bağlantıyı, telefonda istenen doğrulama kodunu ve beklenmedik uzaktan erişim talebini de sorgulayabilmesi gerekir. Eğitimler, kurumun karşılaşabileceği gerçekçi senaryolarla düzenli olarak desteklenmelidir.
En önemli davranış, baskı ve aciliyet hissi altında işlemi durdurabilmektir. Şüpheli bir talep geldiğinde çalışan, mesajdaki bağlantıyı veya arayanın verdiği numarayı kullanmak yerine kurumu önceden bilinen bağımsız bir kanaldan doğrulamalı; şüpheyi de gecikmeden güvenlik ekibine bildirmelidir. Farkındalığın başarısı, çalışanların saldırıyı tek başına çözmesinde değil, doğru anda doğrulama ve bildirim adımını atmasında görülür.
Seyhan Tekelioğlu