Açık Kaynak Veri Havuzlarını Güvenlik Açıklarına Karşı Taramak için Yeni Antropik OSS Tarayıcı Aracı
2 min read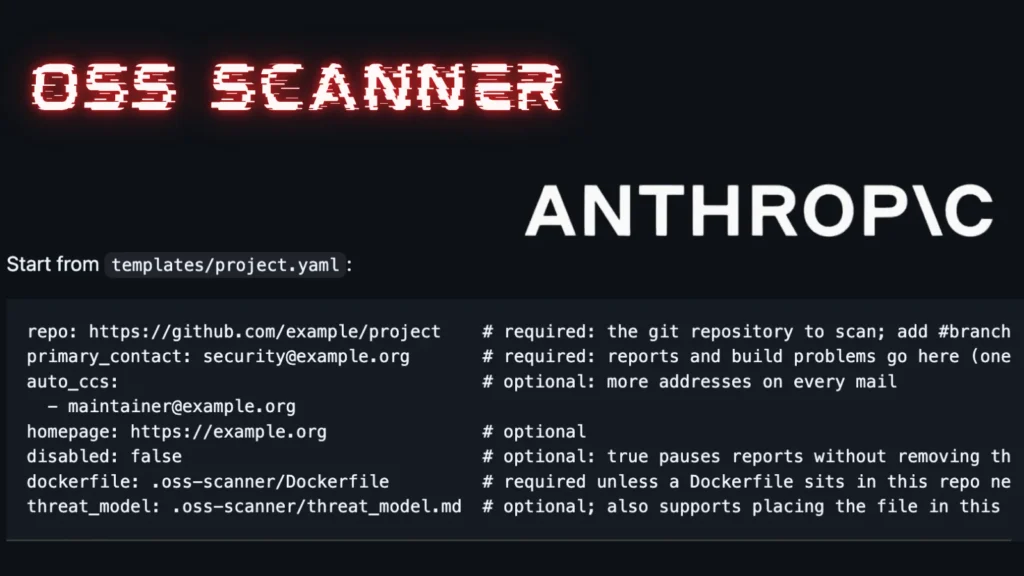
Anthropic, kritik açık kaynak depolarını güvenlik açıkları açısından kontrol eden ve bulguları doğrudan proje geliştiricilerine gönderen ücretsiz bir hizmet olan OSS Scanner’ı tanıttı. Opt – in programı, tekrarlanan taramaları çalıştırmak için şirketin en güçlü yapay zeka modellerini kullanıyor ve geliştiricilere insan incelemesini beklemeden potansiyel kusurlara daha hızlı bir yol sunuyor. Anthropic’in hizmet genel bakışına göre OSS Scanner, Project Glasswing ile yaptığı çalışmalara dayanıyor. Şirket, mevcut ifşa süreci boyunca Ekim 2026 ‘ya kadar 6 binden fazla güvenlik açığı raporunu incelediğini söylüyor. Yeni hizmet, yapay zeka tarafından oluşturulan raporları değerlendirmek isteyen projeler için ayrı bir yol sunuyor. Antropik OSS Tarayıcı
GitHub deposuna göre, tarayıcı önce ağ erişimi etkinleştirilmiş izole bir sanal makine içinde kayıtlı bir proje oluşturur. Bu aşama bağımlılıkları yükler ve yazılımı test için hazırlar. Anthropic daha sonra güvenlik denetimi başlamadan önce İnternet erişimini kaldırarak tarama temsilcilerinin projeyi kısıtlı bir ortamda incelemesine olanak tanır. Raporlar, şüpheli sorunu yeniden üretme adımları ve mevcut olduğunda önerilen bir yama ile birlikte e – posta ile gelir. Anthropic, hatalarını iki kez kontrol eden ve kök nedenlerini inceleyen ajanlar içerdiğini söylüyor. Ancak, bu kontroller otomatiktir. Bir insan, bakımcılar elde etmeden önce bulguları gözden geçirmez. İlk taramadan sonra, hizmet yeni tanıtılan güvenlik açıkları ve daha önce gözden kaçırılan sorunlar için projeleri tekrar kontrol eder. Tarama sıklığı talep ve proje kullanımı gibi faktörlere bağlıdır. Bu, Anthropic’in Claude’un 22 Firefox güvenlik açığını ortaya çıkardığı önceki çalışmalar da dahil olmak üzere güvenlik araştırmalarına daha geniş bir şekilde girmesini sağlıyor. Çekirdek koruyucular,/projeleri altında bir dizin ekleyen bir çekme isteği açarak resmi GitHub deposu aracılığıyla başvurur. Her gönderim, depo adresini ve birincil iletişim e – postasını içeren bir project.yaml yapılandırmasına ihtiyaç duyar.
Kaynak: Cyber Security News
Yayin Tarihi: 09.10.2026 08:52
Bu haber otomatik olarak Ingilizceden Turkceye cevrilmistir.