IBM Guardium DAM ve Microsoft Purview Data Map Karşılaştırması
11 min read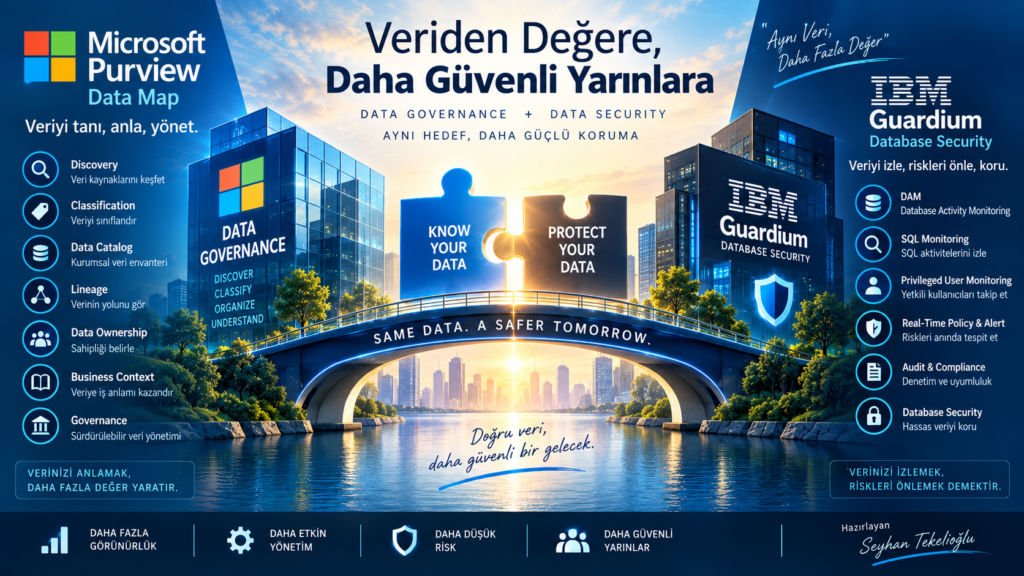
1. Özet
IBM Guardium Data Protection ve Microsoft Purview Data Map ilk bakışta benzer bazı fonksiyonlara sahiptir. Her iki ürün de kurumdaki veri kaynaklarının keşfedilmesi, hassas verilerin belirlenmesi, sınıflandırılması ve merkezi görünürlük sağlanması konularında yetenek sunar.
Ancak ürünlerin temel amaçları farklıdır.
IBM Guardium Data Protection, öncelikle bir Data Activity Monitoring (DAM) / Database Security çözümüdür. Database üzerinde gerçekleşen aktiviteleri izler; kullanıcı, SQL, kaynak IP, uygulama, database, tablo gibi bilgiler üzerinden audit oluşturabilir, politikalar çalıştırabilir, anomalileri tespit edebilir ve gerçek zamanlı alarm/aksiyon üretebilir. Guardium politikalarının gözlenen database trafiğine gerçek zamanlı uygulanır. Hangi aktivitelerin loglanacağı, daha detaylı izleneceği, alarm oluşturacağı veya erişimin engelleneceği politika ile belirlenebilir.
Microsoft Purview Data Map ise esas olarak bir Data Discovery, Metadata Management ve Data Governance altyapısıdır. Microsoft, Data Map’i veri varlıklarını teknik ve semantik metadata ile temsil eden bir grafik olarak tanımlar. Data Map; varlıkları keşfeder, metadata toplar, sınıflandırır, aralarındaki ilişkileri ve lineage (soy, bağ) bilgisini saklar.
Bu nedenle:
Microsoft Purview Data Map, IBM Guardium DAM’in yerine konumlandırılmamalıdır. Data Map, Guardium’un eksik bıraktığı kurumsal data discovery, metadata, business context ve lineage alanlarını tamamlayan bir çözüm olarak değerlendirilmelidir.
Basit ifadeyle:
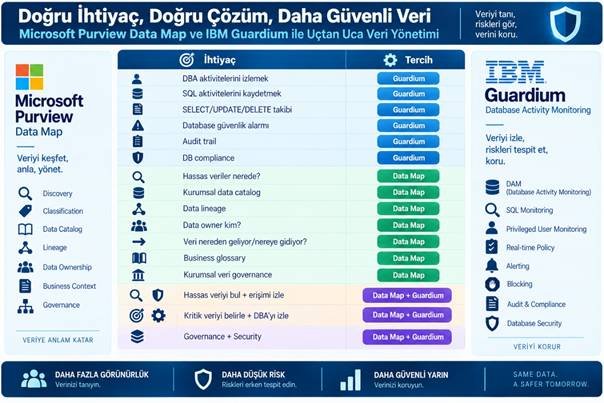
Guardium = Data Security + Activity Monitoring
Data Map = Data Discovery + Metadata + Lineage + Governance
Birlikte kullanıldıklarında ise:
Data Map → Neyi koruyoruz ve veri nerede?
Guardium → Bu veriye kim erişiyor ve ne yapıyor?
2. En temel fark
İki ürün arasındaki farkı tek bir senaryo üzerinden göstermek mümkün.
Bir SQL Server üzerinde aşağıdaki tablo bulunduğunu düşünelim:
CUSTOMER.CUSTOMER_INFO
Ve içerisinde; T.C. Kimlik No, Ad Soyad, Telefon, E-posta, Adres, Doğum Tarihi bulunsun.
Microsoft Purview Data Map ne yapar?
Data Map kaynağı tarayarak veri varlığını kataloglayabilir ve metadata/classification bilgileri oluşturabilir. Microsoft’a göre scan işlemi kaynağa bağlanarak metadata çıkarır, lineage yakalayabilir ve classification uygular.
Sonuç kabaca şöyle olabilir:
SQLSERVER01
→ CRM Database
→ CUSTOMER schema
→ CUSTOMER_INFO table
→ TC_KIMLIK_NO column
→ Sensitive / Personal Data classification
Böylece organizasyon:
“T.C. Kimlik numarası içeren verilerimiz nerede?” sorusuna cevap bulabilir.
Data Map’in güçlü olduğu yer burasıdır.
Guardium ne yapar?
Guardium ise aynı tablo üzerinde şunu görebilir:
11.09.2026 10:32
User: DBA01
Source IP: 10.10.20.34
Database: CRM
Object: CUSTOMER_INFO
Command: SELECT
SQL:
| SELECT * FROM CUSTOMER_INFO |
Ve politika kapsamında bunu audit edebilir, raporlayabilir veya koşullara göre alarm üretebilir. Guardium ayrıca privileged kullanıcıların aktivitelerinin görünürlüğü, davranışsal anomaliler ve DDL/DML aktivitelerinin izlenmesi gibi DAM yetenekleri sunmaktadır.
Yani Guardium:
“T.C. Kimlik verisine kim erişti?” sorusunda güçlüdür.
Purview Data Map ise:
“T.C. Kimlik verisi nerelerde bulunuyor?” sorusunda güçlüdür.
3. IBM Guardium – Microsoft Purview Data Map karşılaştırması
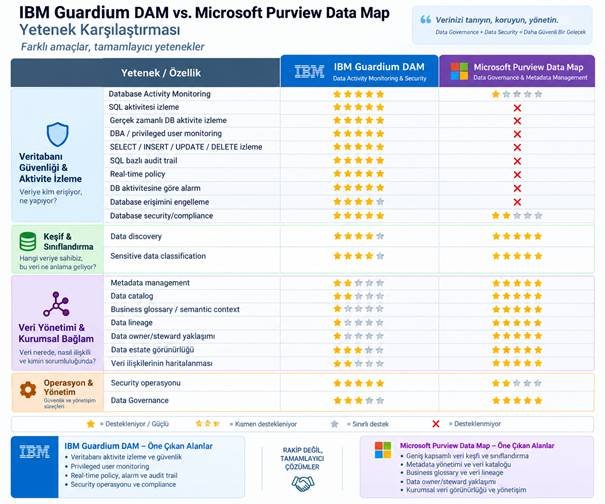
Buradaki yıldızlar ürünlerin mutlak teknik puanları değil; Guardium DAM ile Data Map arasındaki kullanım amacı farkını göstermek için göreceli değerlendirmedir.
4. Data Map, Guardium alternatifi midir?
Hayır.
Bu değerlendirmedeki en önemli sonuç budur.
Microsoft Purview Data Map’i alıp:
“Artık Guardium’a ihtiyacımız yok.” demek doğru bir yaklaşım değildir.
Çünkü Data Map, Guardium’un temel DAM fonksiyonunu karşılamaz.
Örneğin DBA aşağıdaki işlemi gerçekleştirsin:
| SELECT * FROM CUSTOMER WHERE CUSTOMER_TYPE=’VIP’; |
Guardium bu aktivitenin kullanıcı, kaynak, zaman, database, command/object/SQL gibi bağlamlarını audit edebilir ve oluşturulan politikaya göre işlem yapabilir.
Guardium’un monitoring politikaları database trafiği üzerinde gerçek zamanlı çalışabilir; aktivitenin loglanması, detaylı izlenmesi, alarm oluşturulması veya erişimin engellenmesi gibi aksiyonlar tanımlanabilir.
Purview Data Map’in amacı ise database network/activity monitoring değildir.
Microsoft ayrıca Purview Data Governance’ın verinin kendisini merkezi olarak depolamadığını, metadata tuttuğunu açıkça belirtiyor.
Dolayısıyla:
Data Map = Guardium replacement değildir.
Daha doğru tanım:
Data Map = Guardium’u tamamlayan Data Governance / Metadata katmanıdır.
5. Peki Data Map bize Guardium’un vermediği ne kazandırır?
Bence ürünün değerlendirilmesi gereken asıl nokta burasıdır.
Kurumsal Data Map oluşturmak
Guardium tarafında odak doğal olarak database security üzerindedir.
Data Map ise organizasyonun veri varlıklarının kurumsal bir haritasını oluşturmaya çalışır.
Örneğin:
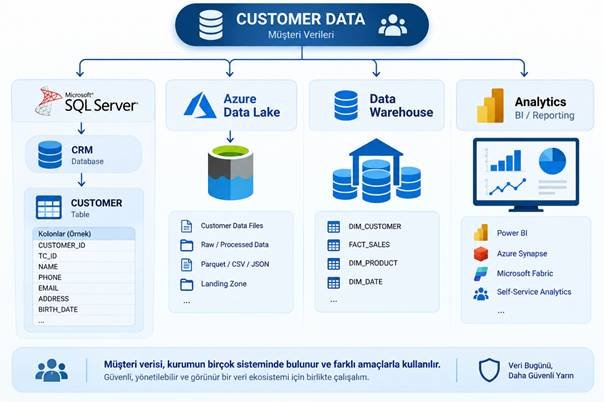
Böylece veri güvenliği sadece:
“Database üzerinde ne oluyor?” olmaktan çıkar ve:
“Kurumun hangi verileri var ve bunlar nerelerde?” seviyesine gelir.
Microsoft Data Map’i tam olarak bu amaçla, hybrid/on-premises/multicloud ortamlardaki analytics, SaaS ve operational sistemlerin metadata’sını toplayan temel data discovery/governance bileşeni olarak tanımlamaktadır.
6. Data Lineage (Veri Kökeni): Data Map’in en önemli avantajlarından biri
Guardium DAM ile karşılaştırıldığında Data Map’in en belirgin artılarından biri lineage yaklaşımıdır.
Örneğin:
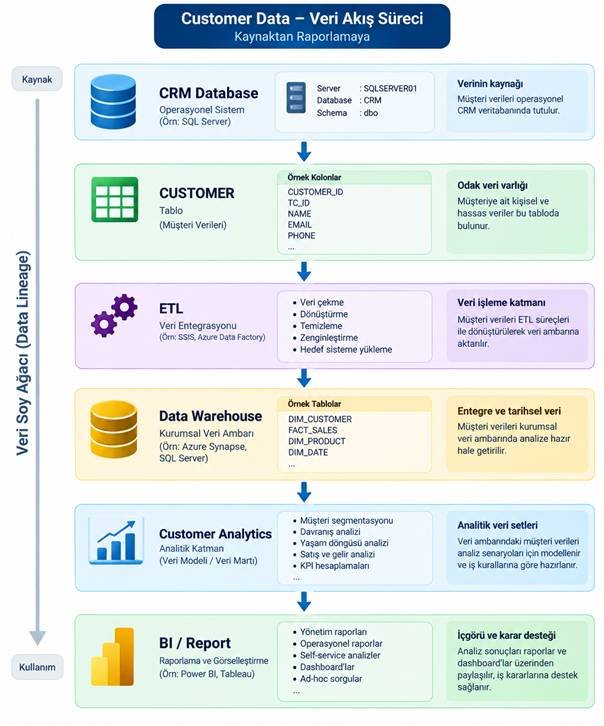
Burada önemli olan yalnızca CUSTOMER tablosunun hassas veri içermesi değildir.
Önemli soru:
CUSTOMER tablosundaki veri nereye gidiyor?
Microsoft lineage’ı verinin kaynaktan hedefe ilerlerken nasıl hareket ettiği ve dönüştüğü şeklinde tanımlar; bunun troubleshooting ve impact analysis için de kullanılabileceğini belirtir.
Guardium’un DAM yaklaşımının temel amacı böyle bir kurumsal veri soy ağacı oluşturmak değildir.
Bu nedenle Data Map özellikle Data Governance, Data Architecture ve Privacy ekipleri açısından Guardium’un üzerine önemli bir görünürlük katmanı ekleyebilir.
7. Bir güvenlik olayı üzerinden fark
Şöyle bir olay düşünelim:
Bir DBA gece saat 02:15’te production database’e bağlanıyor.
Ardından:
| SELECT * FROM CUSTOMER; |
Çalıştırıyor.
Tabloda 3 milyon müşteri bulunuyor.
Guardium perspektifi
Guardium için önemli olan:
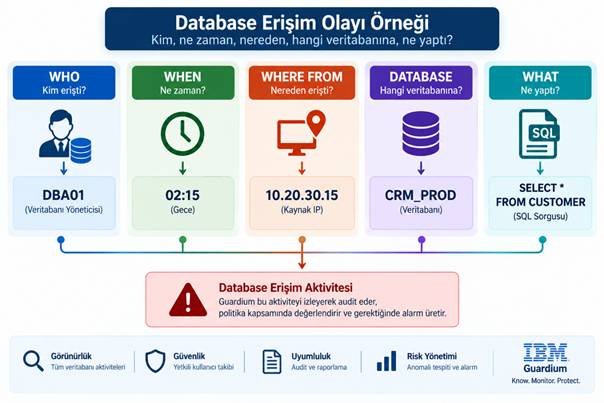
Böyle bir aktivite politika/anomali mekanizmalarıyla değerlendirilebilir. IBM, Guardium’un database aktivitelerini, sorguları, değişiklikleri ve erişim denemelerini gerçek zamanlı takip ettiğini ve audit trail/compliance raporlaması sağladığını belirtmektedir.
Data Map perspektifi
Data Map tarafında ise CUSTOMER tablosu için:
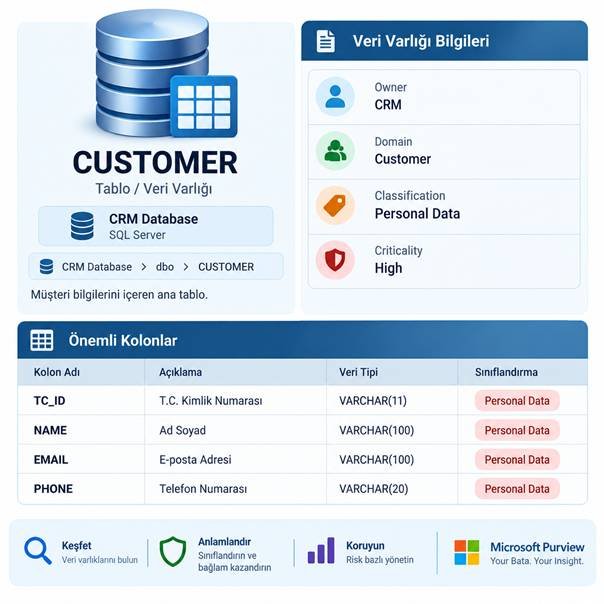
Gibi metadata ve governance bağlamları daha değerlidir.
İki sistem aslında aynı olaya iki farklı pencereden bakmaktadır.
8. Guardium’un Data Map’e göre avantajları
Guardium’un belirgin üstünlükleri şunlardır:
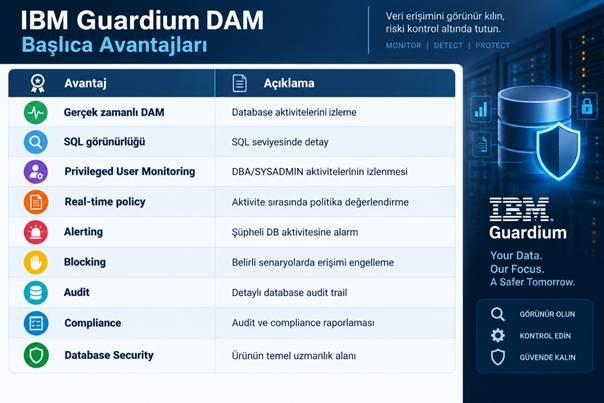
Özellikle DBA aktivitelerinin izlenmesi Data Map ile karşılaştırılabilecek bir özellik değildir.
IBM Guardium; yönetici hesapların yaptığı tüm işlemleri, ağ ve sistem bağlantılarını açıkça izlemenizi ve şüpheli kullanıcı davranışlarını anında tespit etmenizi sağlar.
9. Data Map’in Guardium’a göre avantajları
Data Map’in üstünlükleri ise farklı bir alandadır:
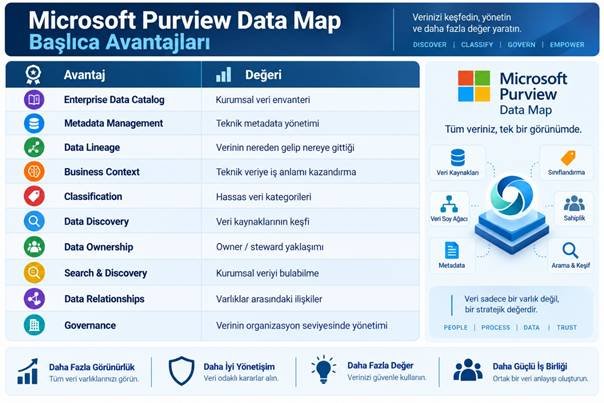
Microsoft Data Map; verinin teknik yapısını (şema/sütunlar), iş anlamını (tanımlar/sözlük) ve niteliğini (sınıflandırma/hassasiyet) birbirinden ayırarak veriyi tüm yönleriyle yönetmenizi sağlar.
10. Guardium’un Data Map’e göre eksileri
Bu noktada Guardium’u kendi uzmanlık alanı dışında değerlendirmek gerekir.
Guardium çok güçlü bir database security ürünüdür. Fakat bütün kurumsal veriyi:
Business Domain → Data Product → Data Asset → Owner → Classification → Lineage ilişkisiyle yönetmek Guardium DAM’in temel amacı değildir.
Örneğin CEO:
“Müşteri verilerimiz nerelerde?” diye sorduğunda Guardium discovery/classification ile bunun bir kısmını cevaplayabilir.
Ama soru:
“Müşteri verisi hangi sistemlerde bulunuyor, hangi business domain’e ait, sorumlusu kim, hangi sistemden geliyor, hangi analytics süreçlerine gidiyor ve hangi veri ürünlerinde kullanılıyor?” haline geldiğinde konu artık DAM’den Data Governance alanına geçmektedir.
Data Map burada daha güçlüdür.
11. Data Map’in Guardium’a göre eksileri
Bunun tersi çok daha önemlidir.
Data Map üzerinde bir CUSTOMER tablosunun çok iyi şekilde:
discovered → classified → cataloged → mapped olması, tablonun güvenlik açısından izlendiği anlamına gelmez.
Örneğin:
CUSTOMER
Classification:
Personal Data
TC_ID
Classification:
Government ID
Bilgisini Data Map’in bilmesi güzel.
Fakat gece 02:00’de:
| SELECT TC_ID, NAME, EMAIL FROM CUSTOMER; |
Çalıştırıldığında:
Kim çalıştırdı?
Nereden bağlandı?
Hangi application üzerinden geldi?
SQL neydi?
Yetkili kullanıcı mıydı?
Aktivite policy ihlali mi?
Alarm üretmeli miyiz?
Gibi sorular DAM alanına girer.
Burada Guardium gereklidir.
12. En güçlü kullanım modeli: Guardium + Data Map
Ben iki ürünü rakip olarak değil aşağıdaki mimariyle değerlendirirdim:
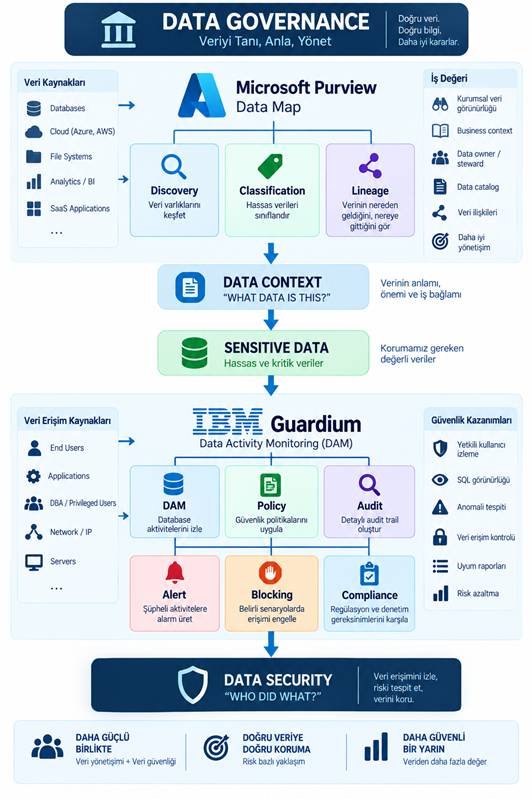
Bu yapı iki ürünü birbirinin rakibi olmaktan çıkarıp Data Governance + Data Security mimarisine dönüştürür.
13. Çok önemli bir örnek: Risk bazlı Guardium politikaları
İki ürünün birlikte kullanılmasının en büyük potansiyel faydalarından biri budur.
Data Map sayesinde:
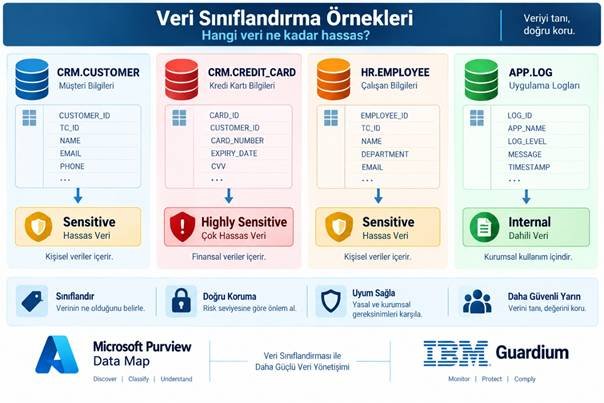
Gibi kurumsal bir veri sınıflandırması oluşturulduğunu düşünelim.
Guardium tarafında monitoring öncelikleri buna göre tasarlanabilir.
Örneğin:
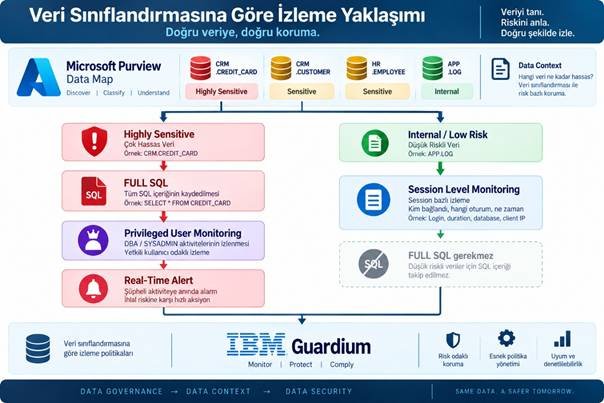
Uygulanabilir.
Bu, özellikle büyük Guardium ortamlarında önemli olabilir.
Çünkü amaç:
Her şeyi aynı seviyede audit etmek yerine;
Verinin riskine göre monitoring yapmak haline gelir.
Bu entegrasyonun hazır, otomatik bir Data Map→Guardium policy senkronizasyonu olduğunu söylemiyorum; burada önerdiğim şey mimari/operasyonel kullanım modeli. Entegrasyon yetenekleri ayrıca POC kapsamında doğrulanmalıdır.
14. Guardium yöneticisi açısından Data Map neden değerli?
Guardium yöneticisinin en büyük problemlerinden biri şudur:
Guardium çok fazla teknik bilgi toplar.
Örneğin: Server, Database, DB User, OS User, Source Program, Source IP, Command, Object, SQL
Ama bazen eksik olan şey:
Bu veri işletme açısından ne kadar önemli?
Data Map burada Guardium’a business context sağlayabilecek bir governance katmanı oluşturabilir.
Örneğin Guardium:
DB: CRM_PROD
TABLE: CUSTOMER_MASTER
USER: REPORT01
Görür.
Data Map tarafındaki bilgi ise:
CUSTOMER_MASTER
Business Domain: Customer
Data Owner: CRM Department
Classification: Personal Data
Critical Data: YES
Olabilir.
İki bakış birleştiğinde olay artık sadece:
REPORT01 CUSTOMER_MASTER’a erişti değildir.
Şuna dönüşür:
REPORT01, kritik müşteri kişisel verilerini içeren CUSTOMER_MASTER varlığına erişti.
Güvenlik operasyonları açısından ikinci bilgi çok daha değerlidir.
15. Data Map’i neden kullanmalıyız?
Guardium zaten mevcutsa Data Map yatırımı için en güçlü gerekçeyi “Guardium’un alternatifi” şeklinde sunmamalıyız.
Bunun yerine:
Guardium ile database aktivitelerini çok iyi görüyoruz; ancak kurumsal verinin ne olduğunu, nerede bulunduğunu, kime ait olduğunu, hangi hassasiyet seviyesinde olduğunu ve sistemler arasında nasıl hareket ettiğini aynı seviyede göremiyoruz. Data Map bu boşluğu dolduruyor demek daha doğru olur.
Bu durumda güvenlik modeli:
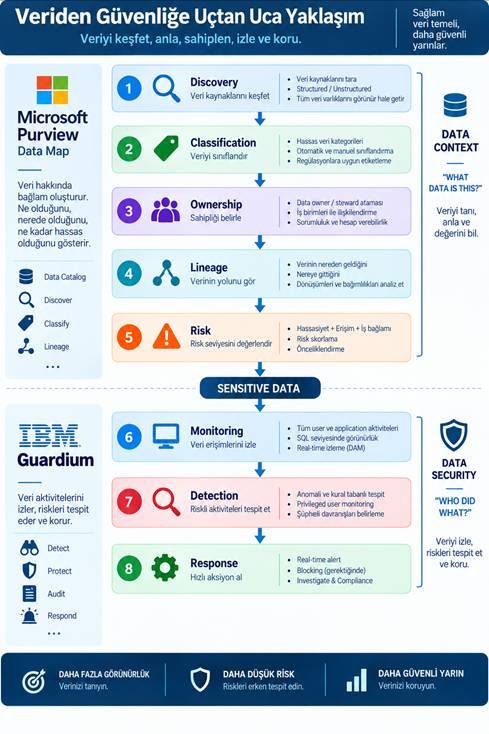
Haline gelir.
İlk beş katmanda Purview/Data Map daha fazla değer üretirken, son üç katmanda Guardium çok daha güçlüdür.
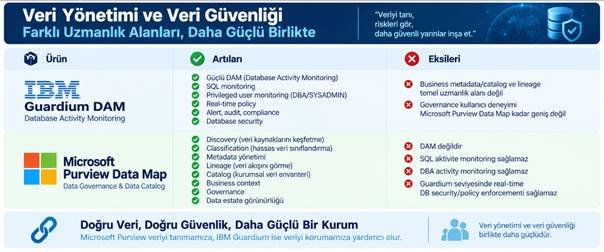
16. Artı / Eksi Özet Tablosu
17. Hangi durumda hangisini kullanmalıyız?
18. Dikkate alınması gereken Data Map dezavantajı: Maliyet ve Operasyon
Microsoft Purview Data Map’in devreye alınması yalnızca yeni bir teknik ürünün kurulması anlamına gelmez. Aynı zamanda kurum içerisinde verilerin kim tarafından yönetileceği, sınıflandırmaların nasıl yapılacağı, veri sahiplerinin (Data Owner/Steward) nasıl belirleneceği ve veri kataloğunun nasıl güncel tutulacağı gibi yeni yönetişim süreçlerinin de oluşturulmasını gerektirir.
Data Map’in maliyeti ise kullanım büyüklüğüne göre değişmektedir. Microsoft, kapasiteyi Capacity Unit (CU) adı verilen bir model üzerinden hesaplamaktadır.
1 Capacity Unit (CU):
- 10 GB metadata saklama kapasitesi
- Saniyede 25 Data Map işlemi kapasitesi sağlar.
Buradaki 10 GB, kurumun gerçek verilerinin saklandığı alan değildir. Data Map müşteri kayıtlarını, dosyaları veya database içerisindeki verileri kendi içerisinde saklamak yerine ağırlıklı olarak bunlara ilişkin metadata’yı tutar.
Örneğin:
CRM_PROD → CUSTOMER → TC_ID → Personal Data gibi database, tablo, kolon, sınıflandırma ve ilişki bilgileri metadata kapsamında değerlendirilir.
Kurumdaki veri kaynakları, tablolar, kolonlar, sınıflandırmalar ve ilişkiler arttıkça ihtiyaç duyulan Data Map kapasitesi de artabilir. Microsoft bu kapasiteyi kullanıma göre ölçeklendirebilmektedir.
Ayrıca Unified Catalog kullanılması durumunda yalnızca Data Map kapasitesi değil; yönetilen veri varlıkları (governed assets) ve governance işlemleri (governance processing) gibi ek maliyet kalemlerinin de değerlendirilmesi gerekir.
Bu nedenle Purview Data Map için maliyet değerlendirmesi yapılırken yalnızca lisans bedeline değil;
Veri kaynağı sayısı + metadata miktarı + tarama sıklığı + yönetilen veri varlığı sayısı + governance süreçleri + operasyonel iş yükü birlikte değerlendirilmelidir.
Kısacası Data Map yatırımı:
“Bir ürün daha satın almak” değil, kurum genelinde sürdürülebilir bir Data Governance yapısı oluşturmak olarak ele alınmalıdır.
Dolayısıyla PoC’de sadece:
“Database’i tarayabiliyor muyuz?” diye bakılmamalıdır.
Aynı zamanda asset sayısı, scan sıklığı, metadata büyümesi, lineage kapsamı, governance kullanıcı sayısı ve toplam Purview maliyet modeli değerlendirilmelidir.
19. Sonuç ve öneri
Microsoft Purview Data Map’in IBM Guardium DAM’in alternatifi olarak değerlendirilmesini önermiyorum.
Guardium’un ana görevi veri erişimini ve database aktivitelerini güvenlik açısından izlemek ve kontrol etmektir. IBM’in güncel ürün tanımında da real-time data access/user activity monitoring, threat detection, compliance ve merkezi güvenlik görünürlüğü öne çıkarılmaktadır.
Data Map’in ana görevi ise kurumun veri varlıklarını keşfetmek, kataloglamak, sınıflandırmak, ilişkilendirmek ve lineage/business metadata ile anlamlandırmaktır.
Bu nedenle stratejik olarak:
Guardium’u kaldırıp Data Map’e geçmek → Önerilmez.
Guardium + Data Map kullanmak → Değerlendirilmesi önerilir.
Özellikle büyük ve heterojen bir ortamda benim PoC için bakacağım temel soru şu olurdu:
“Data Map ile oluşturduğumuz hassas veri envanteri, ownership, classification ve lineage bilgisini Guardium’daki monitoring/policy süreçlerimizin önceliklendirilmesinde ne kadar kullanabiliyoruz?”
Eğer bunun cevabı olumlu çıkarsa iki ürün arasında oldukça güçlü bir model kurulabilir:
Purview Data Map = Know Your Data
IBM Guardium = Monitor & Protect Your Data
Ve ikisinin birleşimi:
Know → Classify → Prioritize → Monitor → Detect → Protect
Microsoft Purview Data Map için resmi Microsoft dokümantasyonu:
IBM Guardium Data Protection için resmi IBM ürün ve teknik dokümantasyonu:
Guardium Policies Documentation
Seyhan Tekelioğlu