Veradigm, Üçüncü Taraf Veri İhlaline Maruz Kalan Hasta Verilerini Doğruladı
2 min read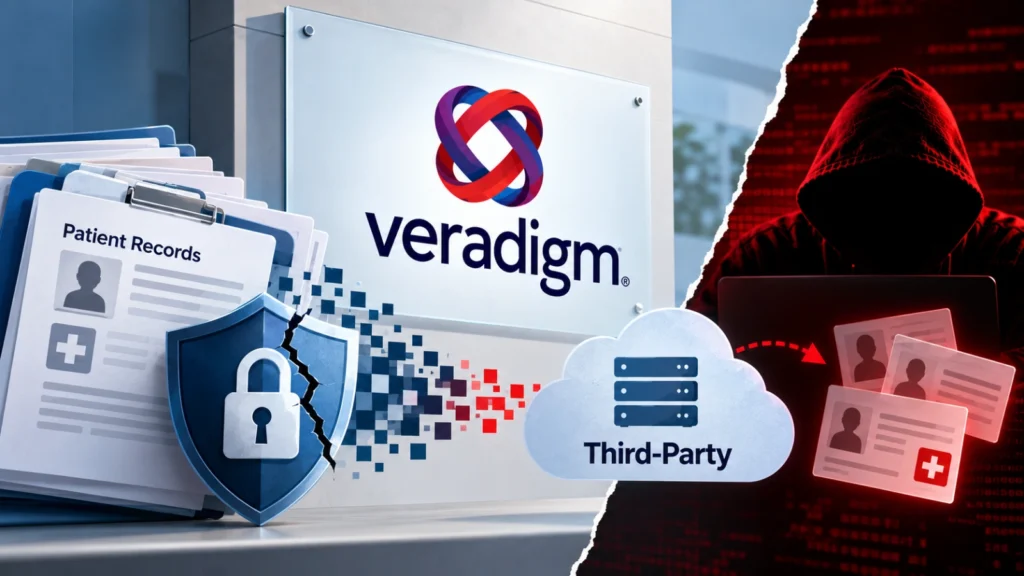
Sağlık teknolojisi şirketi Veradigm Inc., üçüncü taraf satıcılarından birindeki bir siber güvenlik olayının, şirketin sınırlı sayıda müşterisinin Sosyal Güvenlik numaraları da dahil olmak üzere hassas hasta verilerini açığa çıkardığını açıkladı. Açıklama, ABD'de dosyalanmıştır. 8 Eylül 2026 'daki Menkul Kıymetler ve Borsa Komisyonu, hasta bakım hizmetleri sunmak için birbirine bağlı üçüncü taraf sistemlere güvenen sağlık kuruluşlarını etkileyen satıcıyla ilgili bir dizi ihlalin sonuncusunu işaret ediyor. Veradigm Hasta Veri İhlali
Veradigm'in Form 8 – K dosyalamasına göre, ABD'de dosyalanan düzenleyici açıklamada ayrıntılı olarak açıklandığı gibi Menkul Kıymetler ve Borsa Komisyonu, yetkisiz bir taraf, Veradigm'in dahili altyapısını doğrudan ihlal etmek yerine, satıcının kendi ortamından oturum açma kimlik bilgilerini aldı. Bu çalınan kimlik bilgileri, satıcının Veradigm'in sağlık hizmetleri müşterileri adına hizmet sunmak için kullandığı belirli bir Veradigm uygulama programlama arayüzüne veya API'sine erişim sağladı. Bu dar erişim noktasını kullanarak, saldırgan hasta kişisel verilerinin kopyalarını indirdi ve bazı durumlarda Sosyal Güvenlik numaraları açığa çıkan kayıtlara dahil edildi. Özellikle Veradigm, bu olayı son yıllarda sağlık sektörünü rahatsız eden sağlık kaydı hırsızlığından ayıran hiçbir klinik veya tıbbi bilginin tehlikeye atılmadığını söyledi. Veradigm, ele geçirilen kimlik bilgilerinin satıcıya yönelik arayüzle sınırlı olduğunu ve şirketin daha geniş ağını, sunucularını, veritabanlarını veya diğer dahili sistemlerini kapsamadığını vurguladı. Şirket ayrıca, ihlalin platformlarında veya hizmetlerinde herhangi bir operasyonel kesintiye neden olmadığını doğrulayarak, ihlalin tam ölçekli bir ağ uzlaşmasından ziyade dar bir veri erişim kanalına dahil olduğunu öne sürdü.
Kaynak: Cyber Security News
Yayin Tarihi: 09.09.2026 16:46
Bu haber otomatik olarak Ingilizceden Turkceye cevrilmistir.